ΒΟΡΕΙΑ ΚΟΡΕΑ: ΚΥΒΕΡΝΟΕΠΙΘΕΣΕΙΣ, ΚΡΥΠΤΟΝΟΜΙΣΜΑΤΑ ΚΑΙ Η ΓΕΝΙΑ ΤΗΣ ΑΡΙΣΤΕΙΑΣ
Το καθεστώς της Πιονγιάνγκ επενδύει στον υβριδικό πόλεμο μέσα από μια νέα γενιά επιστημόνων και τεχνικών, αποτελώντας σήμερα μία από τις πιο σημαντικές απειλές για την παγκόσμια ασφάλεια και τις διεθνείς χρηματοπιστωτικές συναλλαγές.
Στα τέλη του περασμένου Οκτωβρίου, το μεγαλύτερο ανταλλακτήριο κρυπτονομισμάτων στον πλανήτη, η Binance, βρέθηκε στο επίκεντρο μιας πρωτοφανούς επίθεσης. Μέσα σε μόλις είκοσι λεπτά «εξαϋλώθηκαν» από τα ψηφιακά του πορτοφόλια περίπου 6,4 δισεκατομμύρια δολάρια. Το μέγεθος της κλοπής ξεπέρασε κάθε ιστορικό προηγούμενο, αφήνοντας πίσω αναλυτές και ρυθμιστικές αρχές να αναρωτιούνται πώς ένα οικοδόμημα εξοπλισμένο με τον πιο άρτιο τεχνολογικά τρόπο για τη διασφάλιση της κυβερνοασφάλειας κατέρρευσε σαν χάρτινος πύργος.
Η επίσημη απόδοση ευθυνών συνήθως καθυστερεί σε τέτοιες περιπτώσεις, καθώς οι εμπλεκόμενοι είναι αφενός πολλοί και σε διαφορετικά επίπεδα, αφετέρου αποφεύγονται βιαστικές δηλώσεις που μπορεί να περιπλέξουν την κατάσταση σε νομικό επίπεδο.
Το FBI προχώρησε την υπόθεση και σε στενή συνεργασία με την εταιρεία ανάλυσης δεδομένων TRM Labs, δεν άργησε να δείξει προς μία κατεύθυνση. Η έρευνα αποκάλυψε ότι πίσω από την κλοπή δισεκατομμυρίων βρίσκεται η TraderTraitor, μια ομάδα χάκερ στενά συνδεδεμένη με τις μυστικές υπηρεσίες της Βόρειας Κορέας. Πρόκειται για μια ομάδα που έχει συνδέσει το όνομά της με μερικές από τις πιο εκτεταμένες κυβερνοεπιθέσεις της τελευταίας δεκαετίας.
Στην έρευνα έσπευσαν να συμβάλλουν κι άλλες εταιρείες εξειδικευμένες στην ψηφιακή ιχνηλάτηση, όπως η Chainalysis και η Elliptic, επιβεβαιώνοντας ότι οι μέθοδοι διασποράς των κλεμμένων κεφαλαίων φέρουν τη σφραγίδα του καθεστώτος της Πιονγιάνγκ.
Για όσους παρακολουθούν στενά το παρασκήνιο γύρω από τις γεωπολιτικές εξελίξεις των τελευταίων ετών, η υπόθεση αυτή δεν έχει προκαλέσει μεγάλη έκπληξη. Η Βόρεια Κορέα μπορεί να αρνείται επίσημα οποιαδήποτε ανάμειξη, χαρακτηρίζοντας τις κατηγορίες «δυτική προπαγάνδα», όμως η δράση της TraderTraitor, όσο και η μέθοδος που ακολουθεί, είναι συγκεκριμένη.
Το 2019, η παραβίαση του νοτιοκορεατικού ανταλλακτηρίου Upbit από την TraderTraitor στέρησε κεφάλαια ύψους 42 εκατομμυρίων δολαρίων, ενώ το 2025 το χτύπημα στο Bybit εκτόξευσε το ποσό της κλοπής στο 1,5 δισεκατομμύριο δολάρια. Κάθε τέτοια «επιχείρηση» δεν είναι απλώς προϊόν ψηφιακής πειρατείας, αλλά ένα σχεδιασμένο βήμα κλιμάκωσης του κυβερνοπολέμου, μια επίδειξη τεχνικής αρτιότητας και ένα τεστ αντοχής για το παγκόσμιο χρηματοπιστωτικό οικοσύστημα από ένα καθεστώς που βρίσκεται στο περιθώριο των διεθνών χρηματοοικονομικών εξελίξεων κι αναζητά τρόπο να αυξήσει τους πόρους του και να επιβιώσει.
Μια στρατηγική επένδυση δεκαετών από την Πιονγιάνγκ
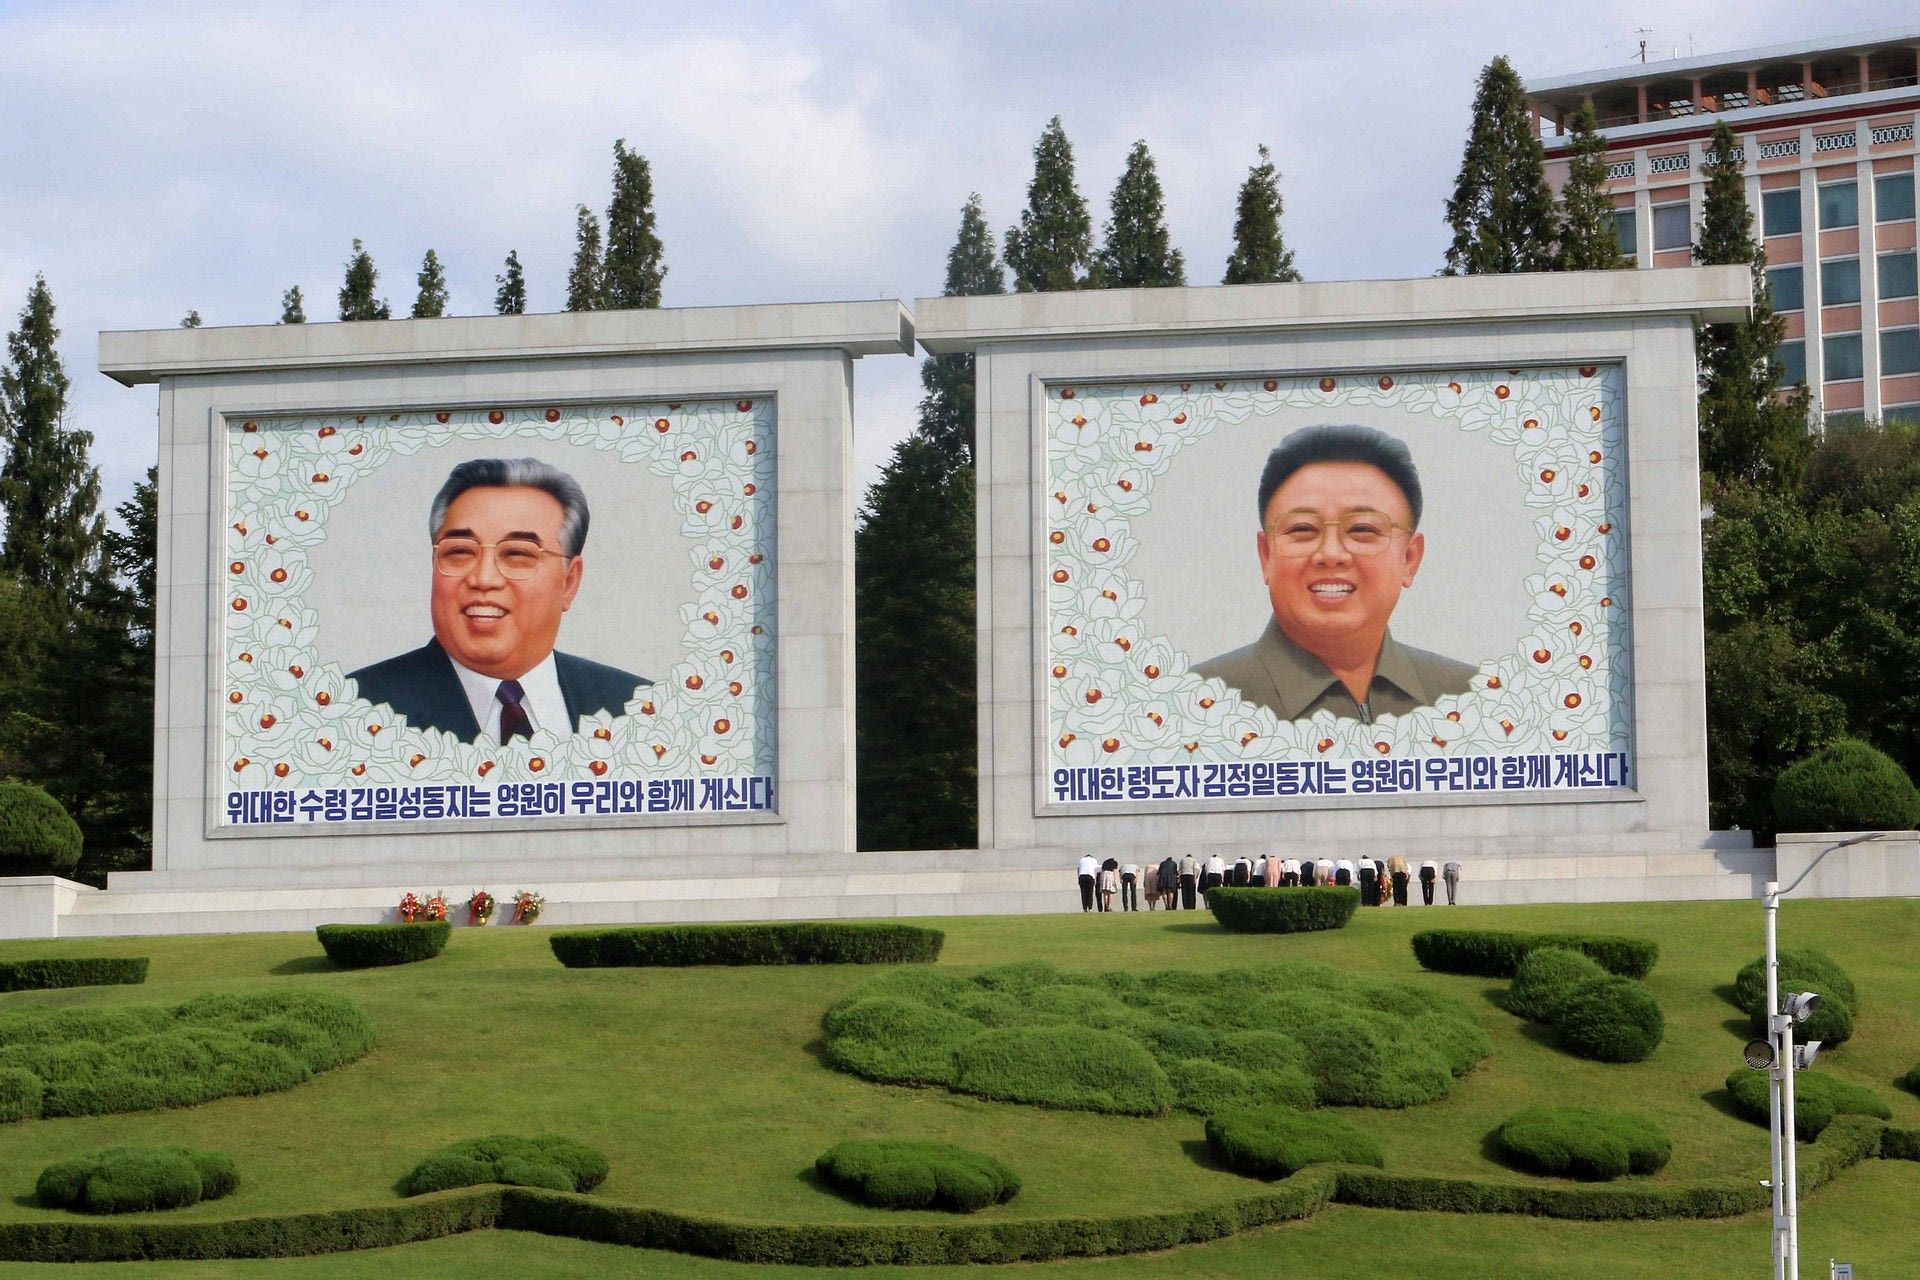
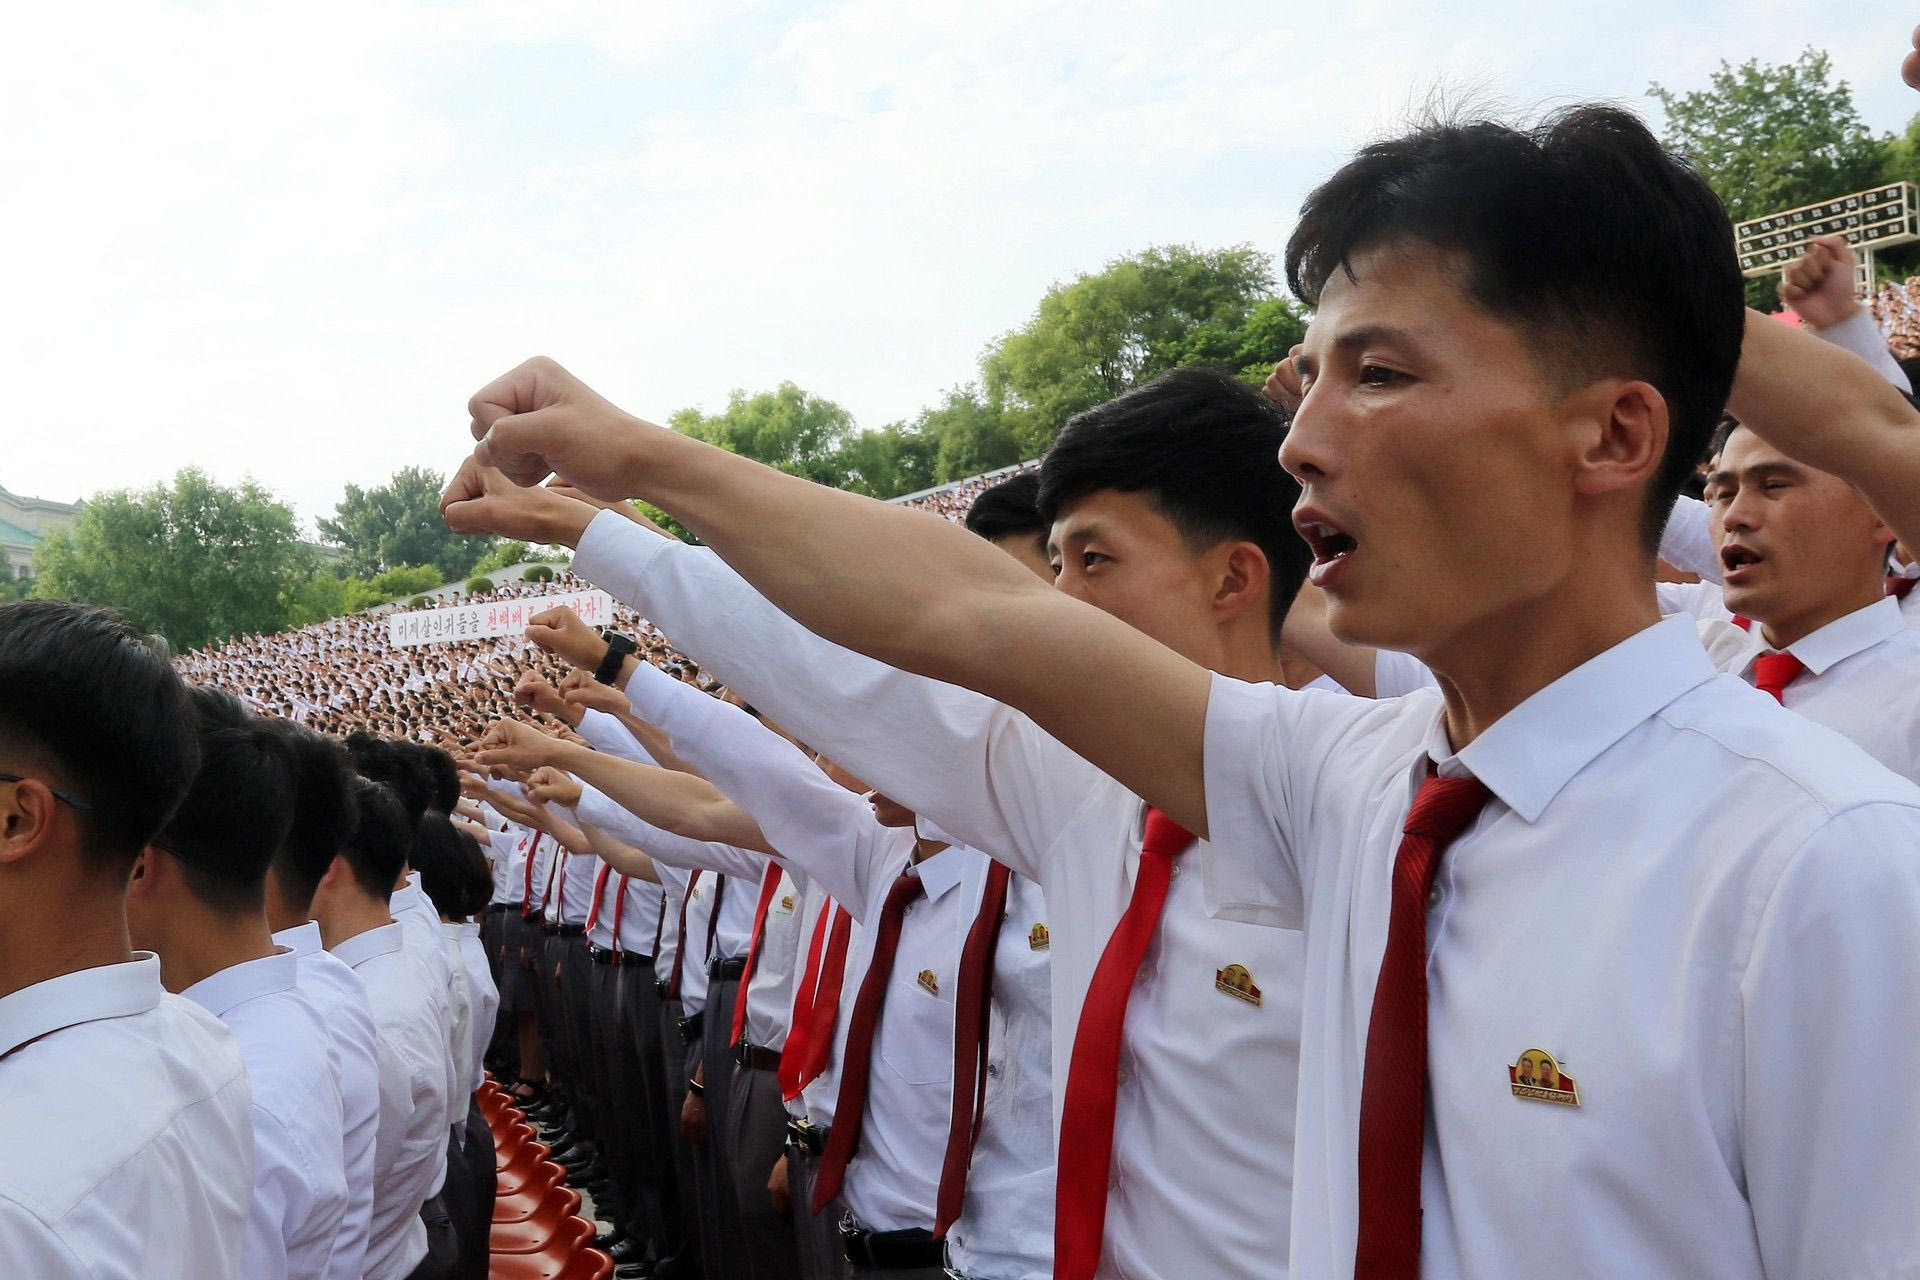
Η εικόνα που έχει η δυτική κοινή γνώμη για τη Βόρεια Κορέα συχνά περιορίζεται σε παρελάσεις σοβιετικού τύπου, σε οικονομική εξαθλίωση και σε μια απομονωμένη κοινωνία που στερείται βασικών αγαθών. Πρόκειται για μια συνθήκη βαθιά οπισθοδρομική που έχει επιβάλλει η δυναστεία των Κιμ εδώ και πολλές δεκαετίες.
Αυτή η εικόνα, ωστόσο, παραγνωρίζει μια κρίσιμη λεπτομέρεια: την ικανότητα του καθεστώτος να συγκεντρώνει όλους τους διαθέσιμους ανθρώπινους και υλικούς πόρους του σε συγκεκριμένους στρατηγικούς τομείς. Η κυβερνοπολεμική μηχανή της Βόρειας Κορέας δεν στήθηκε σε μια νύχτα, αντίθετα συνιστά το αποτέλεσμα ενός προσεκτικά σχεδιασμένου κρατικού πλάνου που μετρά πάνω από σαράντα χρόνια ανάπτυξης και δοκιμών.
Οι ρίζες αυτής της στρατηγικής εντοπίζονται βαθιά πίσω στη δεκαετία του 1980. Τότε, ενώ ο δυτικός κόσμος ανακάλυπτε τους πρώτους υπολογιστές, η Πιονγιάνγκ άρχισε να κατασκευάζει τις δικές της κλειστές υπολογιστικές υποδομές, δημιουργώντας ερευνητικά ινστιτούτα και εξειδικευμένα εργαστήρια.
Η αποφασιστική καμπή σημειώθηκε τη δεκαετία του 1990, όταν ιδρύθηκε το Κέντρο Υπολογιστών της Κορέας (Korea Computer Center), ένας οργανισμός επιφορτισμένος με την αποκλειστική ευθύνη της καθοδήγησης της εθνικής ψηφιακής στρατηγικής. Λίγα χρόνια αργότερα, το 1995, ο τότε ηγέτης Κιμ Γιονγκ Ιλ -πατέρας του σημερινού δικτάτορα Κιμ Γιονγκ Ουν- προχώρησε σε μια κίνηση που θα άλλαζε τις ισορροπίες, θέτοντας την ανάπτυξη των πιο σύγχρονων εργαλείων κυβερνοπολέμου σε κεντρικό πυλώνα της εθνικής άμυνας και της αποτρεπτικής ισχύος της χώρας.
Για να υλοποιηθεί το όραμα του Κιμ Γιονγκ Ιλ, έπρεπε το εκπαιδευτικό σύστημα της Βόρειας Κορέας να αναδιαρθρωθεί ριζικά.
Από το 1998, το μάθημα της πληροφορικής έγινε υποχρεωτικό για κάθε μαθητή από το γυμνάσιο κα μετά. Η επιλογή των μαθητών που ξεχώριζαν ξεκινούσε από πολύ νωρίς, με παιδιά που είχαν ιδιαίτερη κλίση στα μαθηματικά να εντοπίζονται και να αποσπώνται από τα σχολεία για να εισαχθούν σε ελίτ ιδρύματα, όπως το Middle School Kumsong στην πρωτεύουσα Πιονγιάνγκ. Εκεί, η καθημερινότητά τους δεν μοιάζει με κανενός άλλου συνομηλίκου τους, καθώς εκπαιδεύονται με εντατικούς ρυθμούς στον προγραμματισμό, την ανάλυση κώδικα και τη λογική των δικτύων.
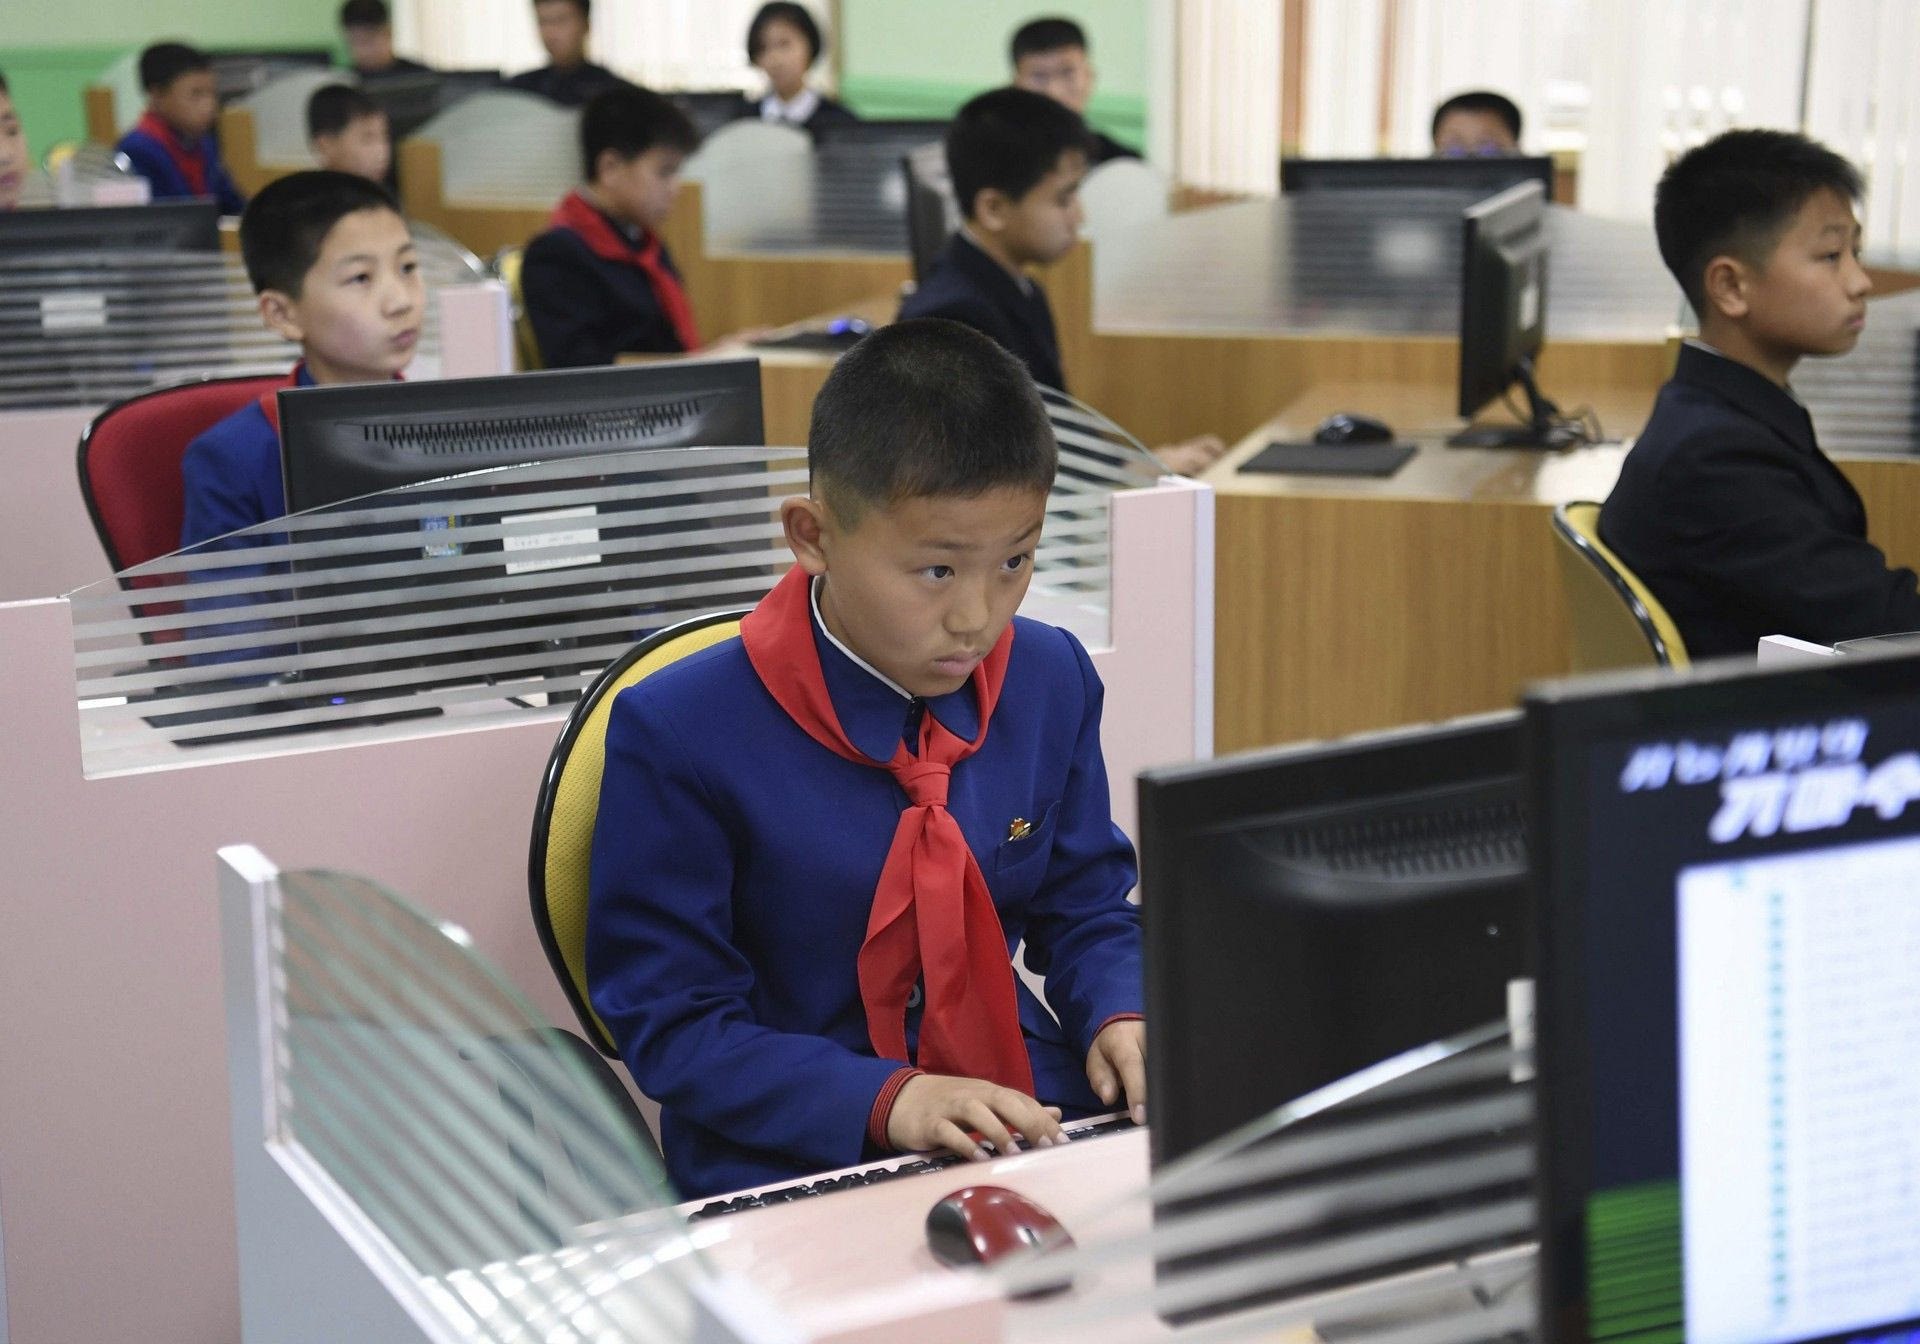
Το πλαίσιο ανάπτυξης των επιλεγμένων μαθητών συνεχίζει να είναι εξίσου αυστηρό και μετά την αποφόιτηση από το σχολείο. Φοιτούν σε συγκεκριμένα ακαδημαϊκά ιδρύματα, μεταξύ των οποίων το Mirim College, το Moranbong College, το Πανεπιστήμιο Kim Il Sung και το Τεχνολογικό Πανεπιστήμιο Kim Chaek, εκεί όπου συνδυάζουν τη διδασκαλία στην επιστήμη των υπολογιστών με τη στρατιωτική θεωρία, τον επιχειρησιακό σχεδιασμό και τις τεχνικές του κυβερνοπολέμου.
Σύμφωνα με πηγές της Βόρειας Κορέας, υπολογίζεται ότι μέχρι το 2024 είχαν αποφοιτήσει και ενταχθεί στις κρατικές δομές περίπου 8.400 εξειδικευμένα στελέχη, συγκροτώντας πρακτικά έναν κανονικό, τακτικό «στρατό με πληκτρολόγια» αντί για όπλα.
Οι μεγάλες επιθέσεις των τελευταίων ετών
Ερχόμενοι στο σήμερα, η δράση ομάδων όπως η TraderTraitor δεν είναι αποκλειστικά επικεντρωμένη στην διαδικτυακή κλοπή εκατομμυρίων και δισεκατομμυρίων δολαρίων.
Στις αρχές της δεκαετίας του 2000, οι πρώτες επιθέσεις είχαν περισσότερο πολιτικά κίνητρα, στρεφόμενες σχεδόν αποκλειστικά κατά της Νότιας Κορέας. Στόχος ήταν η επίδειξη ισχύος, η δοκιμή των συστημάτων του αντιπάλου και η πρόκληση ψυχολογικού σοκ στους πολίτες. Χαρακτηριστικό παράδειγμα υπήρξε η επιχείρηση DarkSeoul το 2013, όταν κακόβουλο λογισμικό παρέλυσε ταυτόχρονα περισσότερους από 32.000 υπολογιστές σε μεγάλους νοτιοκορεατικούς τηλεοπτικούς σταθμούς και τραπεζικά ιδρύματα, προκαλώντας χάος στις συναλλαγές και τη μετάδοση ειδήσεων.
Έναν χρόνο αργότερα, το 2014, η επίθεση στην Korea Hydro & Nuclear Power, τη διαχειρίστρια εταιρεία των πυρηνικών σταθμών της χώρας, έδειξε πόσο επικίνδυνη μπορούσε να γίνει αυτή η ασύμμετρη απειλή. Οι εισβολείς υπέκλεψαν και διέρρευσαν ευαίσθητα προσωπικά δεδομένα εργαζομένων, καθώς και αναλυτικά σχέδια και τεχνικά έγγραφα των αντιδραστήρων. Και στις δύο περιπτώσεις, το καθεστώς της Πιονγιάνγκ κατάφερε να ασκήσει ασφυκτική πίεση στη Σεούλ χωρίς να ρίξει ούτε μία σφαίρα και χωρίς να ρισκάρει μια γενικευμένη στρατιωτική σύρραξη.
Η κλιμάκωση των επιθέσεων και η διεύρυνση της κλίμακας δράσης τέτοιων ομάδων χάκερ ήρθε το 2017 με το WannaCry, μία από τις μεγαλύτερες και πιο καταστροφικές παγκόσμιες κυβερνοεπιθέσεις με λογισμικό εκβιασμού στην ιστορία. Το λογισμικό εξαπλώθηκε μαζικά σε 150 χώρες, εκμεταλλευόμενο αδυναμίες του λειτουργικού συστήματος των Windows, χτυπώντας νοσοκομεία, τηλεπικοινωνιακούς κολοσσούς και κυβερνητικές υπηρεσίες, απαιτώντας λύτρα σε Bitcoin. Η ζημιά αποτιμήθηκε σε δισεκατομμύρια δολάρια, αλλά το σημαντικότερο ήταν ότι σηματοδότησε μια νέα κατεύθυνση, εκείνη της μετατροπής του κυβερνοχώρου σε εύθραυστο πεδίο για την ασφάλεια των συναλλαγών.
Τα τελευταία χρόνια, υπό το βάρος των ασφυκτικών διεθνών κυρώσεων που έχουν αποκλείσει τη Βόρεια Κορέα από τις εξαγωγές πρώτων υλών και όπλων, το «κυνήγι» συναλλάγματος έχει γίνει ζήτημα επιβίωσης για το καθεστώς. Η έκθεση των εμπειρογνωμόνων του ΟΗΕ το 2024 κατέγραψε μια τρομακτική πραγματικότητα: τα χρήματα που προέρχονται από κλοπές κρυπτονομισμάτων αντιστοιχούν πλέον στο 50% των συνολικών εσόδων της χώρας σε ξένο συνάλλαγμα.
Ακόμη πιο αποκαλυπτική ήταν η τοποθέτηση μέλους της αρμόδιας επιτροπής, σύμφωνα με την οποία το 40% του προγράμματος κατασκευής όπλων μαζικής καταστροφής και βαλλιστικών πυραύλων χρηματοδοτείται ευθέως από αυτά τα ψηφιακά «λάφυρα».
Το αδιέξοδο των κυρώσεων και τα όρια δράσης του διεθνούς δικαίου
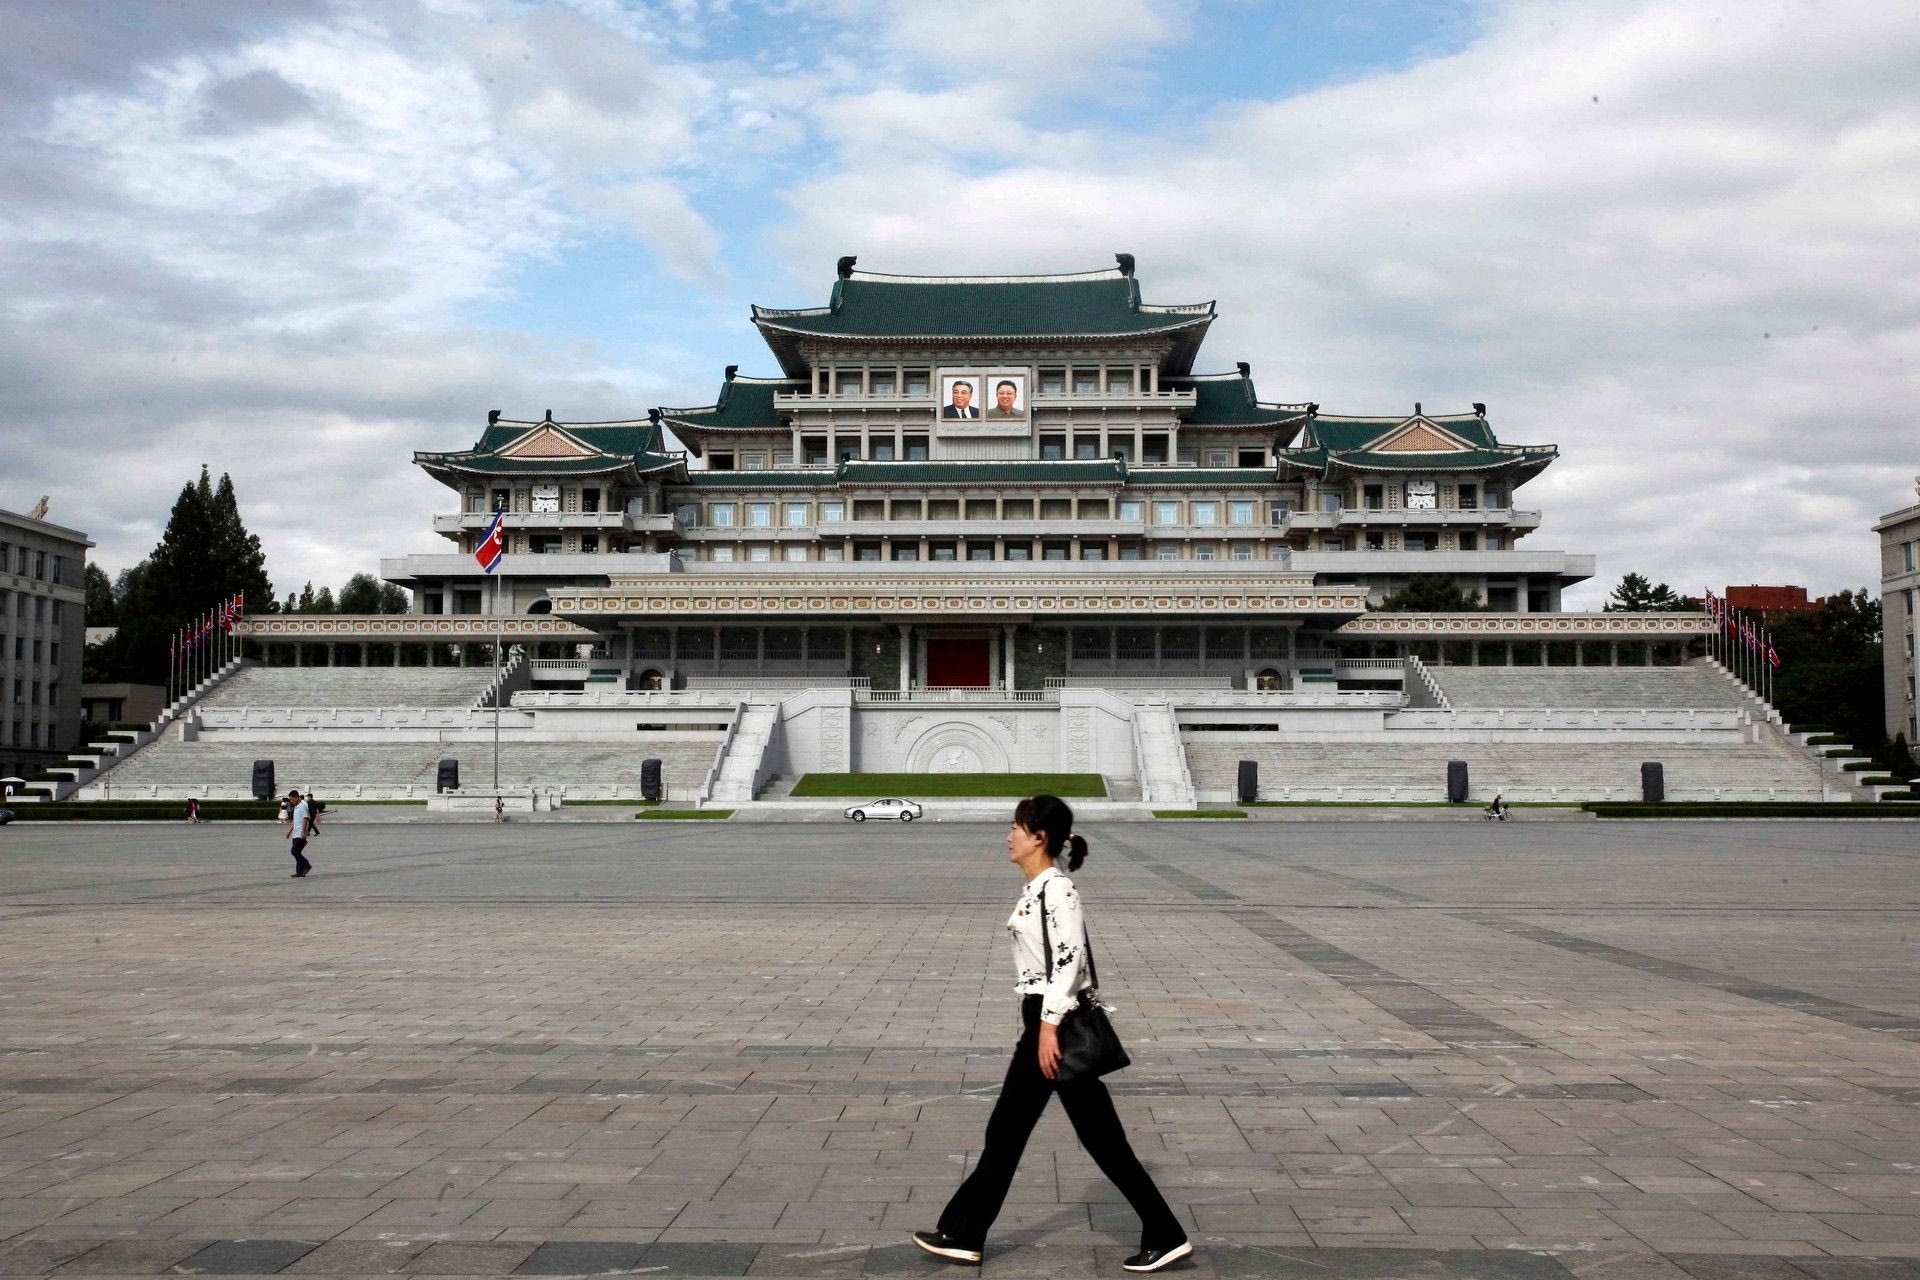
Μπροστά σε αυτή την ασύμμετρη απειλή, η διεθνής κοινότητα δείχνει εγκλωβισμένη σε γραφειοκρατικές αγκυλώσεις. Οι οικονομικές κυρώσεις και τα «πάγωμα» λογαριασμών έχουν αποδειχθεί ανεπαρκή μέτρα απέναντι σε ένα κράτος που είναι ήδη απομονωμένο και δεν έχει τίποτα περισσότερο να χάσει στο διπλωματικό πεδίο. Επιπλέον, τα δίκτυα ξεπλύματος χρήματος που χρησιμοποιούνται έχουν εξελιχθεί σε εξαιρετικά περίπλοκους μηχανισμούς, αξιοποιώντας αποκεντρωμένα πρωτόκολλα ανταλλαγής και μεσάζοντες που δρουν σε περιοχές με χαλαρό κανονιστικό πλαίσιο.
Το βαθύτερο πρόβλημα έγκειται στο ίδιο το οικοδόμημα του διεθνούς δικαίου. Ο κυβερνοχώρος λειτουργεί σε πραγματικό χρόνο, καταργώντας τις αποστάσεις μέσα σε χιλιοστά του δευτερολέπτου. Αντίθετα, οι νομικές έρευνες και οι διωκτικοί μηχανισμοί των κρατών εξακολουθούν να δεσμεύονται από τα όρια άσκησης της εθνικής κυριαρχίας.
Μια αστυνομική αρχή στις Ηνωμένες Πολιτείες ή σε κάποιο κράτος-μέλος της Ευρωπαϊκής Ένωσης δεν μπορεί να αποκτήσει πρόσβαση σε διακομιστές που βρίσκονται σε άλλη επικράτεια χωρίς επίσημα αιτήματα δικαστικής συνδρομής. Πρόκειται για μια διαδικασία που συνήθως απαιτεί μήνες και, τελικά, όταν τα ψηφιακά πειστήρια μπορούν να σβηστούν ή να αλλοιωθούν σχετικά γρήγορα, αυτοακυρώνεται η ίδια η επίσημη δικαστική οδός.
Το πρόσφατο χτύπημα στην Binance αποτελεί μια σκληρή υπενθύμιση ότι η πλήρης εξάλειψη των κυβερνοεπιθέσεων είναι ένας ανέφικτος στόχος. Όσο υπάρχει ένα καθεστώς με χιλιάδες άρτια εκπαιδευμένους τεχνικούς, το οποίο λειτουργεί εκτός του διεθνούς νομικού πλαισίου και εξαρτά την ίδια του την επιβίωση από τη λεηλασία ψηφιακών περιουσιακών στοιχείων, οι επιθέσεις θα συνεχίζονται.
Η ρεαλιστική στρατηγική για το μέλλον δεν μπορεί να βασίζεται στην υπόθεση ότι κανένα τείχος προστασίας δεν θα παραβιαστεί. Διεθνείς οργανισμοί και εποπτικές αρχές σημειώνουν την ανάγκη για αυστηρότερους ελέγχους ταυτοπροσωπίας κατά την πρόσληψη προσωπικού στον τεχνολογικό κλάδο, ανταλλαγή πληροφοριών μεταξύ των κρατικών μυστικών υπηρεσιών και των ιδιωτικών εταιρειών κυβερνοασφάλειας, καθώς και εργαλεία ταχείας ανταπόκρισης που θα καθιστούν τα κλεμμένα κεφάλαια άχρηστα πριν προλάβουν να εξαργυρωθούν. Είναι εφικτό κάτι τέτοιο; Ναι, σε θεωρητικό επίπεδο, όχι και τόσο εφικτό όμως σε πρακτικό επίπεδο.