ΑΠΟ ΤΗΝ ΑΡΤΑ ΩΣ ΤΟ ΠΑΡΙΣΙ – ΓΙΑΤΙ ΧΑΚΕΡ ΤΑ ΕΧΟΥΝ ΒΑΛΕΙ ΜΕ ΤΑ ΨΥΓΕΙΑ ΤΩΝ ΣΟΥΠΕΡ ΜΑΡΚΕΤ
Χάκερ επιτίθενται τον τελευταίο μήνα σε επαγγελματικά συστήματα ψύξης και κατάψυξης όλης της Ευρώπης. Γιατί το κάνουν και τι επιδιώκουν.
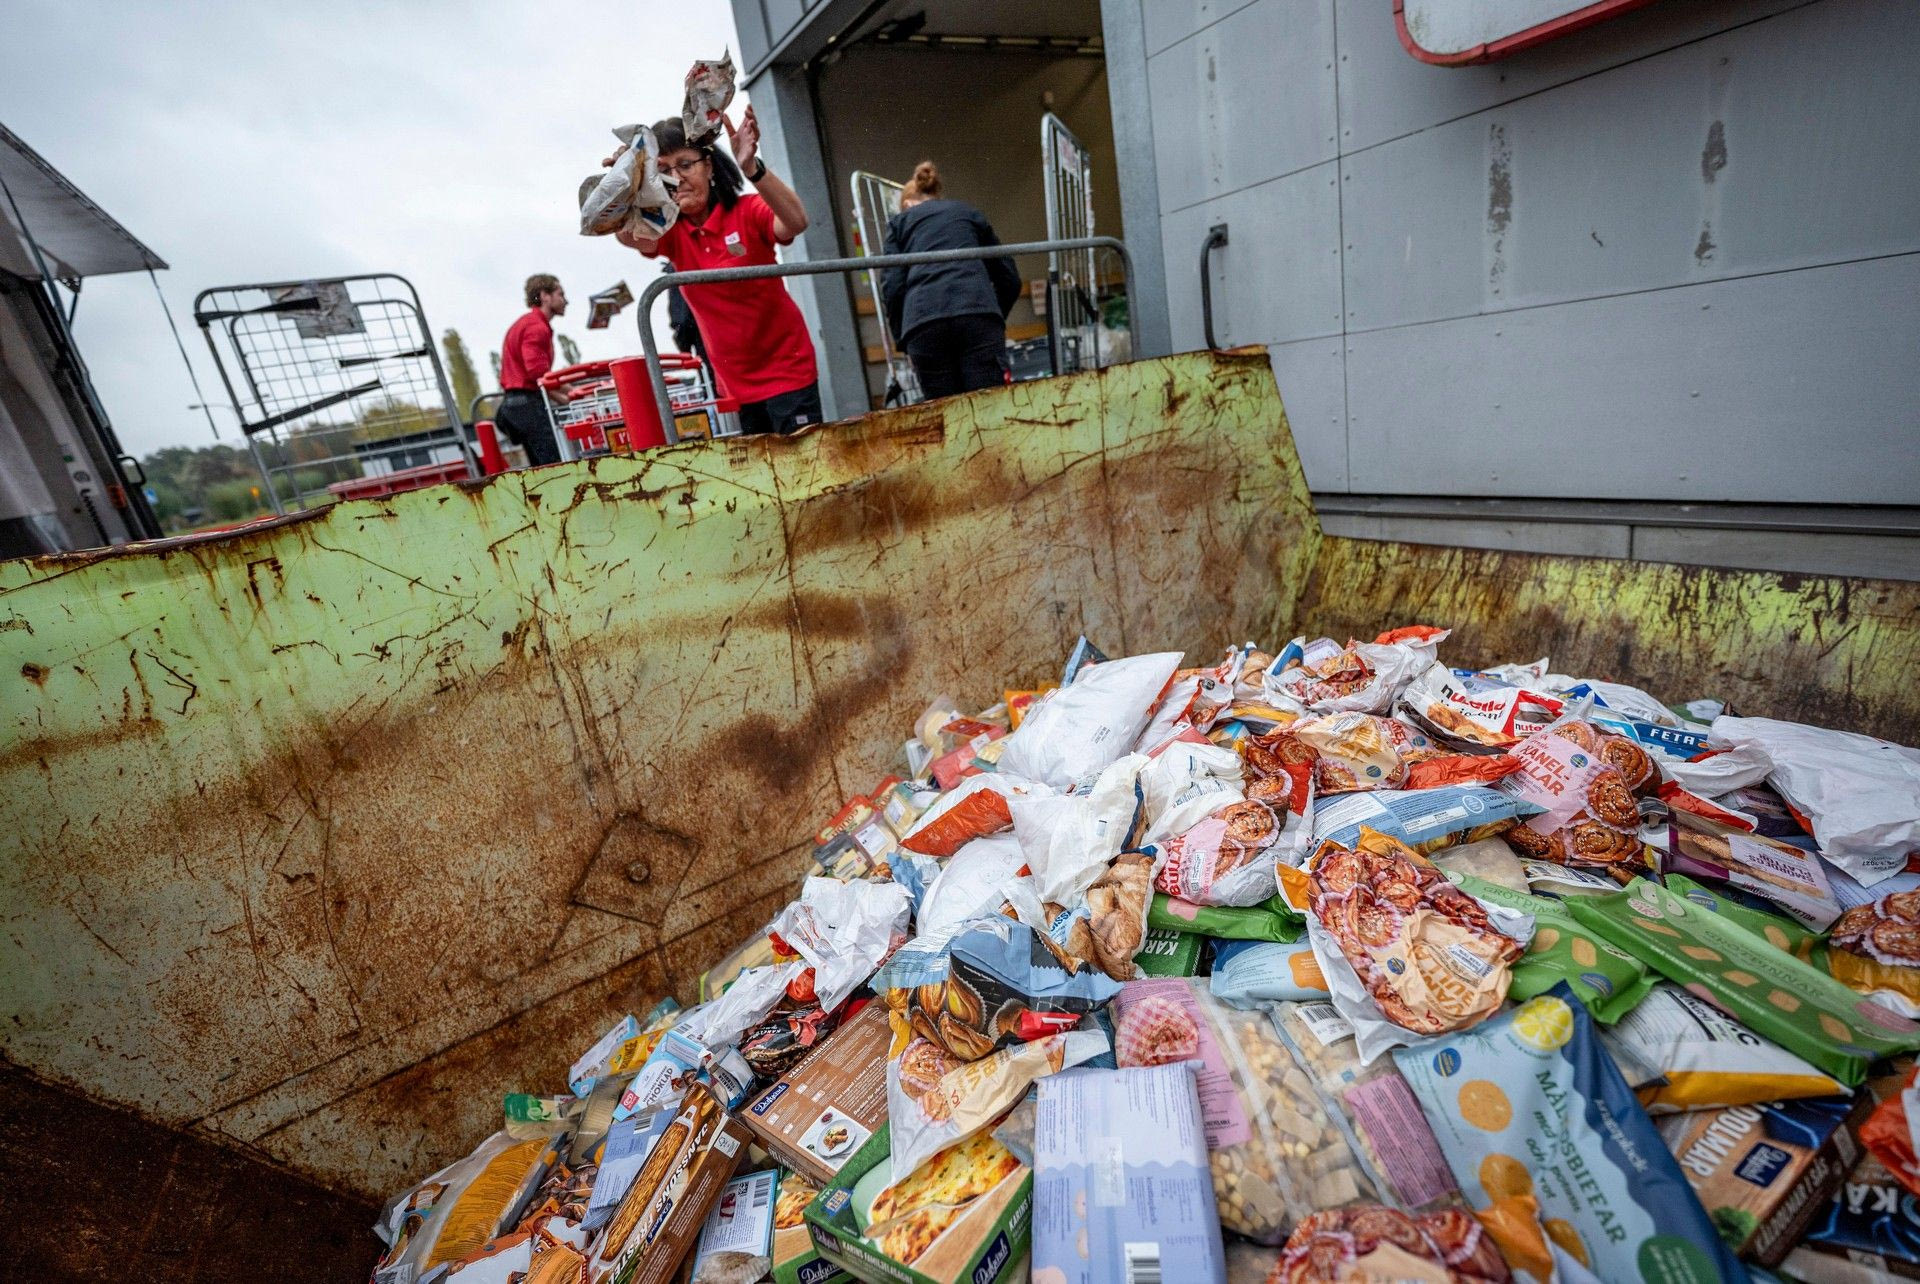
Το βράδυ της 11ης Οκτωβρίου, ημέρα Κυριακή, oι καταψύκτες περίπου 700 σούπερ μάρκετ της Γαλλίας έγιναν… φούρνοι. Χάκερς ενεργοποίησαν την απόψυξη, με τη θερμοκρασία να φτάνει έως τους 50 βαθμούς Κελσίου.
Ό,τι υπήρχε μέσα στις συσκευές ψύξης έλιωσε, δημιουργήθηκε υπερθέρμανση και αναφλέξεις. Προφανώς και τόνοι τροφίμων πετάχθηκαν.
Tρεις εβδομάδες μετά, χάκερς είχαν εισβάλει στα συστήματα ρύθμισης θερμοκρασίας σε σούπερ μάρκετ του Βελγίου, του Λουξεμβούργου, της Σουηδίας, της Ιρλανδίας, της Ολλανδίας, της Εσθονίας.
Το ίδιο βράδυ έγινε επίθεση και στα ψυγεία τραπεζών αίματος στην περιφέρεια της Γαλλίας. Η θερμοκρασία των καταψυκτών που είχαν το πλάσμα ορίστηκε στους 110 βαθμούς Κελσίου.
Ενεργοποιήθηκαν συναγερμοί και σύμφωνα με επίσημες πηγές, δεν καταστράφηκε κάτι.
Επιθέσεις σε βιομηχανικούς καταψύκτες έγιναν και σε άλλες χώρες της Ευρώπης, συμπεριλαμβανομένης της Ελλάδας.
Χαρακτηριστικά, έγινε παραβίαση
- σε συστήματος ψύξης σε κρεοπωλείο της Κηφισιάς,
- σε επαγγελματικά συστήματα ψύξης της Άρτας,
- σε ψυκτικές εγκαταστάσεις των Ιωαννίνων,
- σε επιχειρήσεις τροφίμων της Πρέβεζας,
- σε επιχειρήσεις κατεψυγμένων και logistics, στο Ηράκλειο Κρήτης.
Παρεμπιπτόντως, η Εθνική Αρχή Κυβερνοασφάλειας αυτής της χώρας είχε κάνει τις σχετικές προειδοποιήσεις, βλέποντας τι συμβαίνει σε όλη την Ευρώπη. Τώρα, επιβεβαιώνει τον εντοπισμό 300 ευάλωτων επαγγελματικών συσκευών.
Γιατί οι χάκερς έχουν εστιάσει σε ψυγεία και καταψύκτες;
Από τον ατελείωτο κατάλογο λοιπόν, με πιθανούς στόχους των χάκερς, προκαλεί μια απορία η προτίμηση των επαγγελματικών καταψυκτών σε όλη την Ευρώπη.
Γιατί τους προτιμούν; Κατ’ αρχάς, επειδή είναι πολύ εύκολη η πρόσβαση.
Οι ψυκτικοί θάλαμοι των σούπερ μάρκετ έχουν στο εσωτερικό εσωτερικό τους θερμαντήρα, ο οποίος ενεργοποιείται κάποιες φορές μέσα στην ημέρα για να λιώνει τον πάγο. Δηλαδή, ενεργοποιείται η λειτουργία απόψυξης.
Είναι συνδεδεμένος με σύστημα απομακρυσμένου ελέγχου, ώστε να μπορεί να γίνονται οι αυξομειώσεις της θερμοκρασίας και της κατανάλωσης ρεύματος, όποτε χρειάζεται.
Συνηθέστερα, αυτά τα συστήματα έχουν χαμηλό επίπεδο προστασίας, προεπιλεγμένους κωδικούς και απαρχαιωμένα μόνιμα ή ημιμόνιμα λογισμικά που δεν αναβαθμίζονται.
Γίνονται έτσι, η κερκόπορτα για να μπει ο hacker στο κύριο εταιρικό δίκτυο, όπου μεταξύ άλλων υπάρχει και το σύστημα πληρωμών.
Ο Jake Moore, παγκόσμιος σύμβουλος κυβερνοασφάλειας στην γνωστή σε όλη την Ευρώπη διεθνή εταιρεία κυβερνοασφάλειας Eset εξήγησε στο BBC ότι «τα ψυγεία και τους καταψύκτες των σούπερ μάρκετ είναι συνδεδεμένα στο διαδίκτυο, καθώς αυτό βοηθά τους μηχανικούς που βρίσκονται σε μεγάλη απόσταση από αυτά, να ελέγχουν συνέχεια τις θερμοκρασίες που ενδεχομένως να πρέπει να αυξηθούν ή να μειωθούν λίγο.
Η online σύνδεση δημιουργεί ωστόσο, κινδύνους, καθώς χάκερς προσπαθούν να χρησιμοποιήσουν τις ίδιες τεχνικές με τους μηχανικούς, για να εισέλθουν στα λογισμικά των ψυγείων, να αποκτήσουν πρόσβαση στους αισθητήρες συντήρησης και να κάνουν ό,τι θέλουν».
Δεν βοηθά ιδιαίτερα ότι οι τεχνικοί που εγκαθιστούν τους θερμοστάτες, δεν αλλάζουν τα “κλειδιά ασφαλείας” που είναι κοινά για όλες τις συσκευές.
Εν τω μεταξύ, ειδικοί σε θέματα κρατικών κυβερνοαπειλών, επισημαίνουν ότι ο τομέας των τροφίμων και της γεωργίας αποτελεί κρίσιμη εθνική υποδομή.
Έτσι, η μαζική διακοπή της λειτουργίας ψύξης σε κεντρικές αποθήκες διανομής ή μεγάλα καταστήματα μπορεί να προκαλέσει τεχνητές ελλείψεις τροφίμων, κοινωνική αναστάτωση και οικονομικό πλήγμα, σε επίπεδο περιφέρειας ή χώρας.
Άρα, μιλάμε και για new age τρομοκρατία.
Hacking for beginners: πώς παραβιάζεται ένας καταψύκτης
Μετά το πρώτο χτύπημα, ο επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Γαλλίας ομολόγησε ενώπιον του κοινοβουλίου πως δεν επρόκειτο για κάποιο εξεζητημένο hacking, αλλά για μια πολύ βασική εκδοχή που αφορούσε “αδύναμα” passwords που ήταν εκτεθειμένα στο Internet.
Ας δούμε πόσο ακούραστα καταστρέφουν τόνους τροφίμων οι επιτήδειοι και προκαλούν πλήθος προβλημάτων.
- Υπάρχουν συγκεκριμένες εταιρείες βιομηχανικού αυτοματισμού ψύξης που έχουν γνωστές αδυναμίες ασφαλείας.
- Σε μηχανές αναζήτησης συσκευών (τύπου Google για συσκευές) που είναι διαθέσιμες, ένας hacker μπορεί να αναζητήσει τα προϊόντα των συγκεκριμένων, ευάλωτων εταιρειών σε όλον τον κόσμο, που είναι συνδεδεμένα με το διαδίκτυο, και να τα βρει.
- Σε κάθε θερμοστάτη που εγκαθίσταται υπάρχει ένα “εργοστασιακό κλειδί” (σύνολο προεπιλεγμένων κωδικών πρόσβασης), που υπάρχει σε όλα τα φυλλάδια οδηγιών της συσκευής και φυσικά, online. Αποδεικνύεται ωστόσο, πως πάρα πολλοί αφήνουν το admin για όνομα χρήστη και το 1234 (ή κάτι εξίσου απλοϊκό) για κωδικό. Ο χάκερ λοιπόν, δεν ιδρώνει καν για να αποκτήσει πρόσβαση στο λογισμικό, μετά στους αισθητήρες συντήρησης και από εκεί σε όλο το δίκτυο.
- Αν βαριέται παράφορα ένας χάκερ, μπορεί να επιστρατεύσει τον “σαρωτή τρωτότητας” της ΑΙ, σύστημα που επιταχύνει τον εντοπισμό των τρωτών σημείων των “έξυπνων” συστημάτων. Αν ο άνθρωπος θα χρειαστεί 1 λεπτό, η ΑΙ θα χρειαστεί ένα κλάσμα δευτερολέπτου.
Η εγκληματική σύνδεση όλων των μηχανημάτων στο ίδιο Wi-Fi
Το 2013 είχε γίνει μια από τις μεγαλύτερες διαρροές πιστωτικών καρτών, στην ιστορία των διαρροών.
Χάκερς είχαν αποκτήσει πρόσβαση σε τραπεζικά συστήματα εταιρείας, δια της εταιρείας που συντηρούσε τα κλιματιστικά και τα ψυγεία της -κλέβοντας τους δικούς της κωδικούς πρόσβασης. Από τα κλιματιστικά, πέρασαν στα μηχανήματα των ταμείων και έκλεψαν στοιχεία 40.000.000 πιστωτικών καρτών.
Δεκατρία χρόνια αργότερα, πολλά καταστήματα συνδέουν τα μηχανήματα στο Wi-Fi ή το ρούτερ, στο οποίο συνδέουν και τα ταμεία, τα POS και τα αρχεία του λογιστηρίου. Έτσι, όταν ο hacker αποκτήσει πρόσβαση στο ψυγείο, βρίσκεται αυτομάτως και στο εσωτερικό δίκτυο της επιχείρησης, έχοντας νικήσει κάθε εξωτερική προστασία.
Τι επιδιώκουν οι χάκερς που δεν ζητούν λύτρα
Συνήθως, “ομηρίες” συστημάτων από χάκερς έχουν ως στόχο τα λύτρα (ransomware). Μπλοκάρουν κάτι, ζητούν όσα λεφτά νιώθουν και όταν τα πάρουν, απελευθερώνουν.
Σε αυτό που κάνουν με τους καταψύκτες, δεν ζητούν σεντ, με τους ειδικούς κυβερνοασφάλειας να εικάζουν πως πρόκειται για περίπτωση ανταγωνισμού μεταξύ ομάδων hacking, που αρχικά έχει να κάνει με το φαινόμενο που ονομάζεται copycat. Στόχος είναι να αποδειχθεί ποια ομάδα έχει τις ανώτερες ικανότητες -φέρει το πιο ισχυρό χτύπημα.
Από εκεί περνάει στο hacktivism: ο εσωτερικός ανταγωνισμός για φήμη και επιρροή είναι εξίσου ισχυρό κίνητρο με το οικονομικό κέρδος.
Όπως αναφέρει έκθεση του Google Cloud Threat Intelligence, αν ένα χτύπημα γίνει τίτλος στα media όλου του πλανήτη -όπως γίνεται τώρα με τα συστήματα ψύξης και κατάψυξης-, “ανεβαίνει” το κύρος.
Το Digital Forensic Research Lab του Atlantic Council, που παρακολουθεί το μιμητισμό και τις εσωτερικές έριδες, έχει καταθέσει πως όσο ανεβαίνει το κύρος, τόσο πιο εύκολα προσελκύονται νέοι ακόλουθοι, δωρεές σε κρυπτονομίσματα και νέα μέλη.
Πολλές ομάδες είναι κρατικές, υπάρχουν ωστόσο και άλλες που επιδιώκουν να επιδεικνύουν και πατριωτισμό, ώστε να κερδίζουν την ανοχή των τοπικών αρχών, μαζί με άτυπη ασυλία για άλλες παράνομες δραστηριότητες ή ακόμα και έμμεση κρατική χρηματοδότηση.
Το ότι τρομοκρατείται ο κόσμος είναι το bonus.
Ποια χώρα είναι πίσω από τις επιθέσεις
Έως τώρα, έχουν εμφανιστεί δυο ρωσικές ομάδες να αναλάβουν την ευθύνη για συγκεκριμένες επιθέσεις. Το έκαναν μέσω του Telegram, όπου αργότερα διέγραψαν την ομολογία.
Εταιρείες κυβερνοασφάλειας αναφέρουν πως οι παραβιάσεις έχουν χαρακτηριστικά ρωσικών και ιρανικών ομάδων. Κοντολογίς, κανείς δεν ξέρει ποιοι ευθύνονται. Για αυτό και όλοι εστιάζουν στο πώς θα τους σταματήσουν.
Ποια είναι τα μέτρα προστασίας που προτείνονται
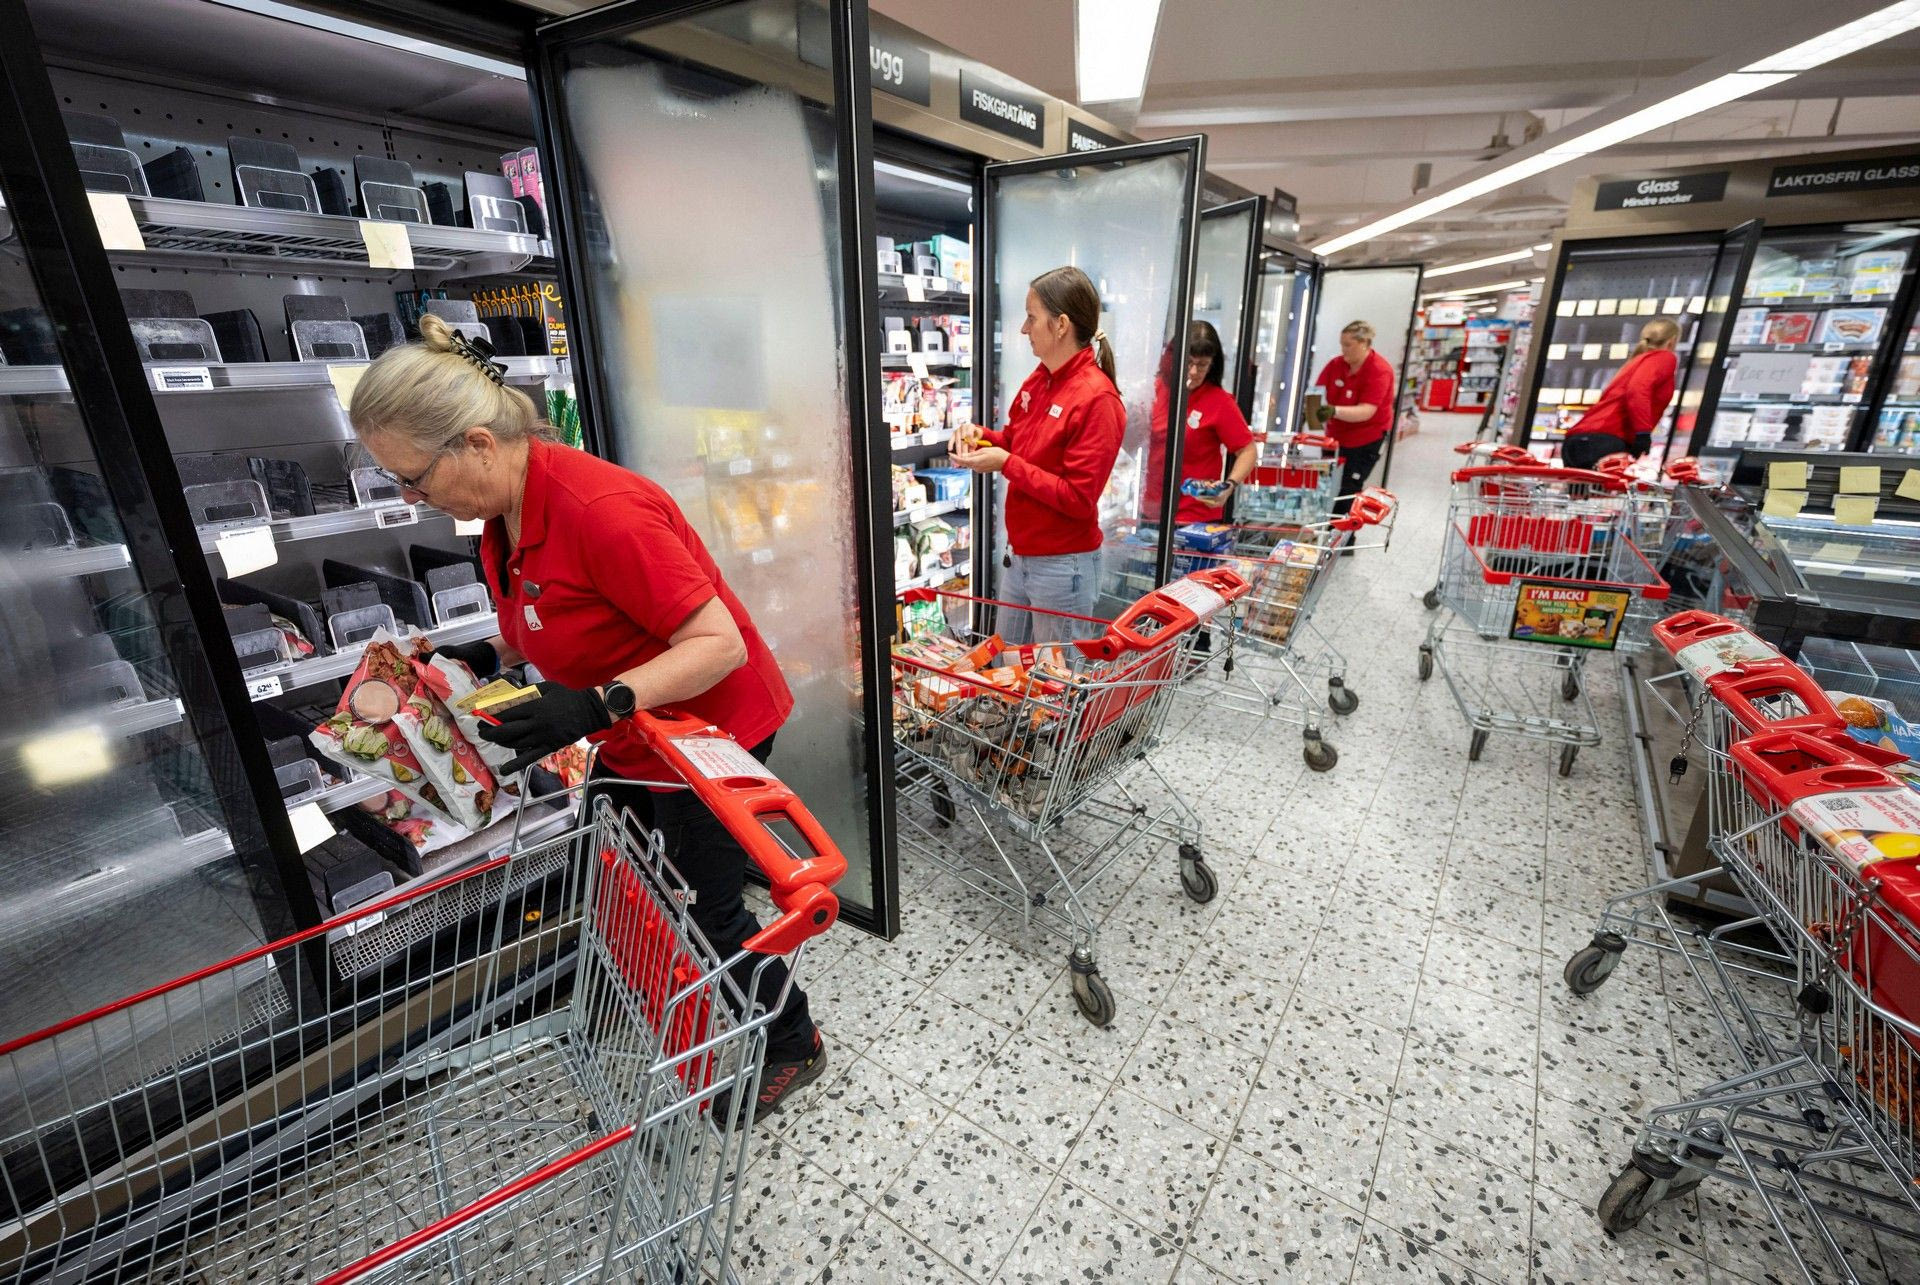
Η τεχνητή νοημοσύνη μπορεί να χρησιμοποιηθεί για να επιταχύνει το hacking, μπορεί όμως και να επιστρατευτεί για την άμυνα από τις επιθέσεις. Σε ό,τι αφορά τις κοινές οδηγίες των εθνικών αρχών κυβερνοασφάλειας, των χωρών που έχουν πληγεί είναι οι εξής:
Άμεση αλλαγή εργοστασιακών κωδικών και προτίμηση ισχυρών κωδικών, όπως και εφαρμογή ελέγχου ταυτότητας δυο παραγόντων (2FA).
Διαχωρισμός δικτύων, με τις συσκευές Operational Techology (σύνολο του hardware -υλικού υπολογιστών- και του software -λογισμικού- που χρησιμοποιείται για την παρακολούθηση, τον έλεγχο και την αυτοματοποίηση φυσικών διεργασιών, εξοπλισμού και υποδομών στον πραγματικό κόσμο) και τα “έξυπνα” συστήματα ψύξης να έχουν εντελώς ξεχωριστό εικονικό δίκτυο (VLAN – VPN) από τα POS, τα ταμεία και τους υπολογιστές γραφείου.
Κατάργηση της άμεσης έκθεσης στο internet, με την απομακρυσμένη πρόσβαση των τεχνικών να γίνεται αποκλειστικά μέσω ασφαλούς VPN και ποτέ με απευθείας άνοιγμα θυρών στο router.
Τακτικές ενημερώσεις ασφαλείας (όπως κάνουμε στα τηλέφωνα μας) και απόσυρση απαρχαιωμένου ελεγκτικού υλικού που δεν υποστηρίζεται πλέον από τον κατασκευαστή του.
Οι smart συσκευές δεν είναι τίποτα μπροστά στον πραγματικό κίνδυνο
Κάπου εδώ να θυμίσουμε πως η διαχείριση όλων των υποδομών (πχ ρεύμα, νερό, υπουργεία, νοσοκομεία κλπ), όλων των κρατών αυτού του πλανήτη περνούν από το διαδίκτυο. Άρα, τα πάντα είναι ευάλωτα.
Όπως είπε στο BBC ο Ciaran Martin, πρώην διευθύνων σύμβουλος του Εθνικού Κέντρου Κυβερνοασφάλειας του Ηνωμένου Βασιλείου «όσον αφορά τη φυσική ασφάλεια, τα περισσότερα πράγματα είναι ασφαλή.
Έτσι, όταν μπείτε σε ένα αεροπλάνο, για παράδειγμα, εάν ο υπολογιστής του αεροπλάνου δεχτεί hacking, οι πιλότοι ξέρουν πώς να προσγειώσουν το αεροπλάνο με ασφάλεια.
Αντιστοίχως, όταν οι άνθρωποι ακούν ότι πρόκειται για hacking ψυγείων και σκέφτονται αν είναι ασφαλές το smart ψυγείο στο σπίτι τους, είναι καλό να ξέρουν πως μιλάμε για συστήματα βιομηχανικού αυτοματισμού ψύξης, δηλαδή κάτι εντελώς διαφορετικό.
Υπάρχουν ωστόσο, άλλα για τα οποία πρέπει να ανησυχούμε οι κυβερνήσεις, οι επιχειρήσεις, εσείς και εγώ.
«Μπορούμε να κρατήσουμε τα σχολεία ανοιχτά, εάν για παράδειγμα οι χάκερς σταματήσουν την ικανότητά τους να πληρώνουν τους εκπαιδευτικούς; Μπορούμε να διατηρήσουμε τα νοσοκομεία σε λειτουργία εάν δεν υπάρχουν διαθέσιμα συστήματα εισαγωγής και διαλογής;».
«Αυτό είναι λοιπόν, ένα πολύ σημαντικό μάθημα που πρέπει να διατηρήσουμε και να βελτιώσουμε μαζικά την ανθεκτικότητά μας στην κυβερνοασφάλεια».