Ψυγεία που “βράζουν” και συναγερμοί για πυρηνικά – Έρχεται επιδημία κυβερνοεπιθέσεων;
Διαβάζεται σε 5'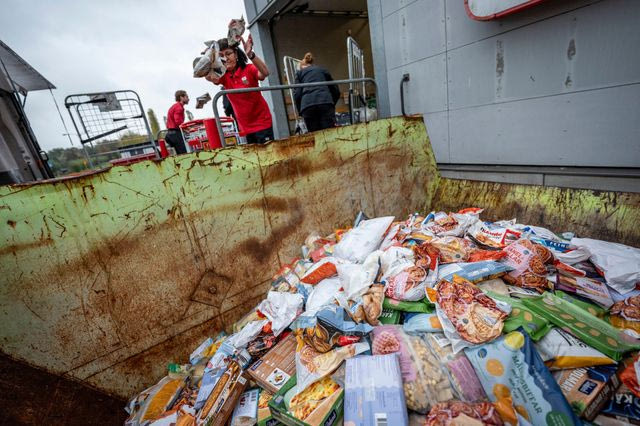
Μια νέα γενιά κυβερνοεπιθέσεων απειλεί την Ευρώπη, με χάκερς να εκμεταλλεύονται κενά ασφαλείας σε καθημερινές συσκευές και την τεχνητή νοημοσύνη να εντείνει τους κινδύνους.
- 08 Νοεμβρίου 2026 14:30
Ψυγεία που μετατρέπονται σε φούρνους, συστήματα έκτακτης ανάγκης που στέλνουν ψευδείς προειδοποιήσεις για πυρηνικά πλήγματα και επιχειρήσεις που βρίσκονται ξαφνικά στο έλεος των χάκερς. Οι κυβερνοεπιθέσεις αποκτούν μια νέα, ιδιαίτερα ανησυχητική διάσταση, καθώς δεν περιορίζονται πλέον στην κλοπή δεδομένων ή χρημάτων, αλλά επηρεάζουν υποδομές και συσκευές που χρησιμοποιούνται καθημερινά.
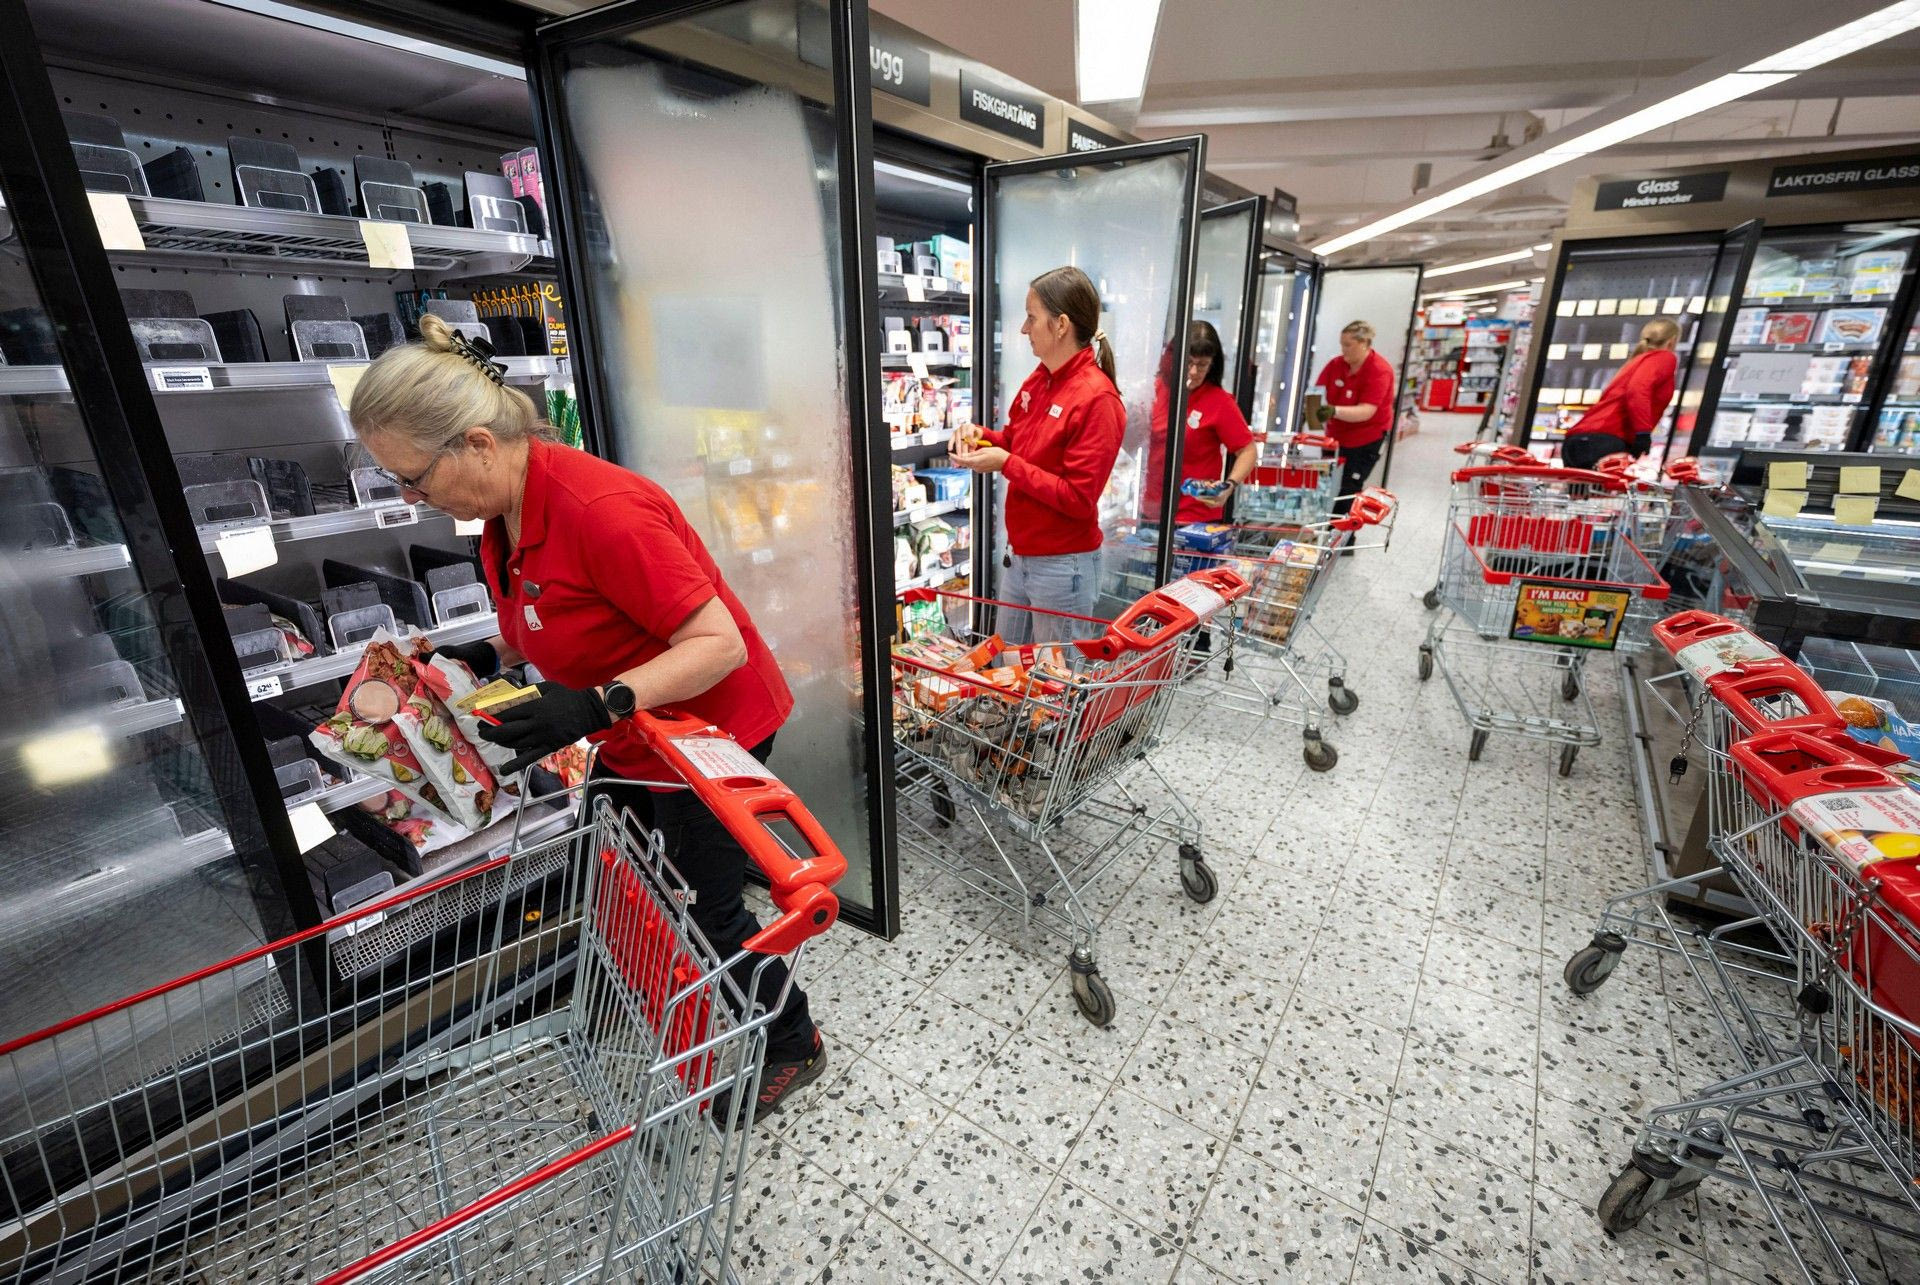
Μέσα σε λίγες ημέρες, επιχειρήσεις λιανικής στο Βέλγιο, την Εσθονία, την Ιρλανδία, τη Φινλανδία, το Λουξεμβούργο, την Ολλανδία και τη Σουηδία βρέθηκαν αντιμέτωπες με επιθέσεις στα συστήματα ψύξης, ενώ ειδικοί προειδοποιούν ότι ο συνδυασμός γεωπολιτικών εντάσεων και τεχνητής νοημοσύνης δημιουργεί ένα ολοένα πιο επικίνδυνο περιβάλλον.
Όπως γράφει ο Guardian, χαρακτηριστική είναι η περίπτωση του Άλεξ Πιρς, ιδιοκτήτη επιχείρησης χονδρικής πώλησης φρούτων και λαχανικών στο Λονδίνο. Κατά τη διάρκεια της πρωινής επιθεώρησης, διαπίστωσε ότι οι ενδείξεις απόψυξης στις ψυκτικές εγκαταστάσεις του είχαν ενεργοποιηθεί και οι πίνακες ελέγχου εμφάνιζαν θερμοκρασίες έως 150 βαθμούς Κελσίου.
Υποψιαζόμενος κυβερνοεπίθεση, αποσύνδεσε αμέσως τις μονάδες από το διαδίκτυο. Η αντίδρασή του αποδείχθηκε σωτήρια.
Παρόμοια περιστατικά καταγράφηκαν σε καταστήματα στο Βέλγιο, την Εσθονία, την Ιρλανδία, τη Φινλανδία, το Λουξεμβούργο, την Ολλανδία και τη Σουηδία, όπου οι θερμοκρασίες ψυγείων και καταψυκτών έφτασαν ακόμη και τους 50 βαθμούς Κελσίου.
«Αν είχε συμβεί ένα πρωινό Σαββάτου, όταν συνήθως δεν βρίσκομαι εδώ, θα μπορούσε τελικά να είχε προκαλέσει πυρκαγιά», δήλωσε ο Πιρς.
Η τεχνητή νοημοσύνη αλλάζει τους κανόνες
Οι επιθέσεις στα ψυγεία δεν ήταν μεμονωμένο περιστατικό. Στις 30 Οκτωβρίου, το ανταλλακτήριο κρυπτονομισμάτων Binance έπεσε θύμα κλοπής ύψους 6,3 δισ. δολαρίων, ενώ την 1η Νοεμβρίου χάκερς παραβίασαν την ουκρανική εφαρμογή ειδοποιήσεων έκτακτης ανάγκης, στέλνοντας στους κατοίκους του Κιέβου ψευδή προειδοποίηση για πυρηνικό πλήγμα.
Ο επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Βρετανίας (NCSC), Ρίτσαρντ Χορν, προειδοποίησε ότι βρισκόμαστε ακόμη στα πρώτα στάδια μιας νέας εποχής κυβερνοεπιθέσεων.
«Υπάρχουν τόσο πολλά τρωτά σημεία εκεί έξω που θα μπορούσε κανείς να πει πως απλώς περιμένουν να τα εκμεταλλευτεί κάποιος», δήλωσε.
Σύμφωνα με το NCSC, είναι εξαιρετικά πιθανό έως το 2028 να χρησιμοποιείται κακόβουλο λογισμικό που αξιοποιεί την τεχνητή νοημοσύνη σε επιθέσεις εναντίον σταθμών ηλεκτροπαραγωγής, αεροδρομίων και νοσοκομείων στη Βρετανία.
Η τεχνητή νοημοσύνη επιτρέπει στους επιτιθέμενους να εντοπίζουν ταχύτερα ευπάθειες στα πληροφοριακά συστήματα και να αναπτύσσουν κακόβουλο λογισμικό.
Από τον Απρίλιο, όταν η Anthropic παρουσίασε το μοντέλο Mythos, ο αριθμός των ευπαθειών που εντοπίζονται από μεγάλες εταιρείες τεχνολογίας έχει οκταπλασιαστεί. Ωστόσο, οι κυβερνοεπιθέσεις δεν έχουν αυξηθεί με τον ίδιο ρυθμό.
Στο στόχαστρο ακόμη και οι καθημερινές συσκευές
Οι επιθέσεις στα ψυγεία ανέδειξαν μια ακόμη σοβαρή αδυναμία: την ανεπαρκή προστασία παλαιών συστημάτων που παραμένουν συνδεδεμένα στο διαδίκτυο.
Σύμφωνα με την εταιρεία Danfoss, μεγάλο μέρος του εξοπλισμού που επηρεάστηκε ήταν παρωχημένο και δεν λάμβανε πλέον ενημερώσεις ασφαλείας.
Μάλιστα, ο διευθυντής επιχειρήσεων του NCSC, Πολ Τσίτσεστερ, επισήμανε ότι οι συγκεκριμένοι χάκερς δεν χρειάστηκαν καν τεχνητή νοημοσύνη, καθώς ορισμένα κενά ασφαλείας ήταν ήδη γνωστά, ακόμη και μέσω δημοσιευμένων προεπιλεγμένων κωδικών πρόσβασης.
Οι ειδικοί προειδοποιούν ότι από τα έξυπνα ηχεία μέχρι τους οικιακούς δρομολογητές και τις επαγγελματικές εγκαταστάσεις, κάθε συσκευή που συνδέεται στο διαδίκτυο μπορεί να αποτελέσει στόχο.
«Αν έχεις μια συσκευή συνδεδεμένη στο διαδίκτυο, πρέπει να θεωρείς δεδομένο ότι αργά ή γρήγορα θα δεχθεί επίθεση», σημείωσε ο Σαμούλι Μπέργκστρεμ, αντιπρόεδρος της εταιρείας κυβερνοασφάλειας WithSecure.
Η γεωπολιτική διάσταση των κυβερνοεπιθέσεων
Πέρα από την τεχνολογία, καθοριστικό ρόλο διαδραματίζουν οι γεωπολιτικές εντάσεις.
Ειδικοί εκτιμούν ότι οι επιθέσεις στα ψυγεία παρουσιάζουν χαρακτηριστικά που παραπέμπουν σε ρωσικές ομάδες χάκερς, χωρίς ωστόσο να υπάρχουν οριστικές αποδείξεις.
Παράλληλα, η επίθεση στο Binance έχει αποδοθεί στη Βόρεια Κορέα, ενώ η Ρωσία συγκαταλέγεται στους υπόπτους για την παραβίαση του ουκρανικού συστήματος ειδοποιήσεων.
Ιδιαίτερα εκτεθειμένες είναι οι χώρες που συνορεύουν με τη Ρωσία. Στη Φινλανδία, για παράδειγμα, οι καταγεγραμμένες κυβερνοεπιθέσεις αυξήθηκαν από περίπου 13.000 το 2022 σε σχεδόν 21.000 το 2025.
Οι αρχές εκτιμούν ότι ορισμένες επιθέσεις έχουν περισσότερο ψυχολογικό παρά πρακτικό στόχο. Η δυνατότητα να μετατραπούν ψυγεία σε φούρνους ή να παραβιαστούν τράπεζες αίματος δημιουργεί ανασφάλεια και ενισχύει την αίσθηση ότι ακόμη και οι πιο συνηθισμένες υποδομές είναι ευάλωτες.
Ωστόσο, οι ειδικοί επισημαίνουν ότι δεν χρειάζεται πανικός. Σε αντίθεση με τις συμβατικές στρατιωτικές επιθέσεις, οι επιπτώσεις μιας κυβερνοεπίθεσης μπορούν συχνά να περιοριστούν με ενημερώσεις λογισμικού ή αποσύνδεση των συσκευών από το διαδίκτυο.
Το πρόβλημα είναι ότι οι ευπάθειες παραμένουν πολλές, οι παλαιές υποδομές εξακολουθούν να λειτουργούν και οι επιτιθέμενοι αποκτούν συνεχώς περισσότερα εργαλεία.
Ο Άλεξ Πιρς, πάντως, δεν έχει συνδέσει ξανά τα ψυγεία της επιχείρησής του στο διαδίκτυο.
«Η ιδέα ότι κάποιος κάνει κυβερνοεπιθέσεις απλώς και μόνο για να προκαλέσει αναστάτωση είναι παράξενη για τους περισσότερους ανθρώπους», δήλωσε.