Το ένα μπλακ άουτ μετά το άλλο – Τι γίνεται με την τεχνολογία παγκοσμίως;
Διαβάζεται σε 8'
Από τη Microsoft και τις αμερικανικές τράπεζες μέχρι την καθήλωση χιλιάδων πτήσεων, οι αλλεπάλληλες τεχνολογικές βλάβες προκαλούν ανησυχία. Πόσο ευάλωτος είναι ο ψηφιακός κόσμος και τι ρόλο παίζει η τεχνητή νοημοσύνη;
- 18 Νοεμβρίου 2026 22:27
Οι τεχνολογικές βλάβες και οι διακοπές λειτουργίας ψηφιακών υπηρεσιών δεν είναι κάτι ασυνήθιστο. Ωστόσο, αυτό που συνέβη τις τελευταίες ημέρες, με μια σειρά από σοβαρά προβλήματα να πλήττουν σχεδόν ταυτόχρονα ορισμένες από τις μεγαλύτερες εταιρείες και κρίσιμες υποδομές του πλανήτη, κάθε άλλο παρά συνηθισμένο μπορεί να χαρακτηριστεί.
Μέσα σε μόλις μία εβδομάδα, η Microsoft αντιμετώπισε εκτεταμένο μπλακάουτ, ένα τεχνικό πρόβλημα καθήλωσε για ώρες τις πτήσεις στις ΗΠΑ, ενώ δυσλειτουργίες καταγράφηκαν ακόμη και στην Υπηρεσία Εθνικής Ασφάλειας των ΗΠΑ (NSA).
Στη λίστα προστέθηκαν προβλήματα στις μεγαλύτερες αμερικανικές τράπεζες, στις υπηρεσίες της Apple, αλλά και η ανακάλυψη σοβαρών ευπαθειών σε δημοφιλείς γλώσσες προγραμματισμού.
Η χρονική συγκυρία πυροδότησε εύλογα ερωτήματα: Πρόκειται για μια σειρά ατυχών συμπτώσεων ή υπάρχει κάποια σύνδεση μεταξύ των περιστατικών;
Μέχρι στιγμής δεν υπάρχουν στοιχεία που να υποδεικνύουν συντονισμένη επίθεση ή κοινή αιτία. Ωστόσο, όπως επισημαίνει το BBC, τα περιστατικά αποκαλύπτουν πόσο ευάλωτος είναι ο ψηφιακός κόσμος και πόσο εύκολα μια τεχνική αστοχία μπορεί να προκαλέσει αλυσιδωτές επιπτώσεις σε ολόκληρο τον πλανήτη.
Τι προκάλεσε το ντόμινο των τεχνολογικών προβλημάτων
Πίσω από αρκετές από τις πρόσφατες διακοπές λειτουργίας βρίσκονται, παραδόξως, οι ίδιες οι προσπάθειες αναβάθμισης των συστημάτων.
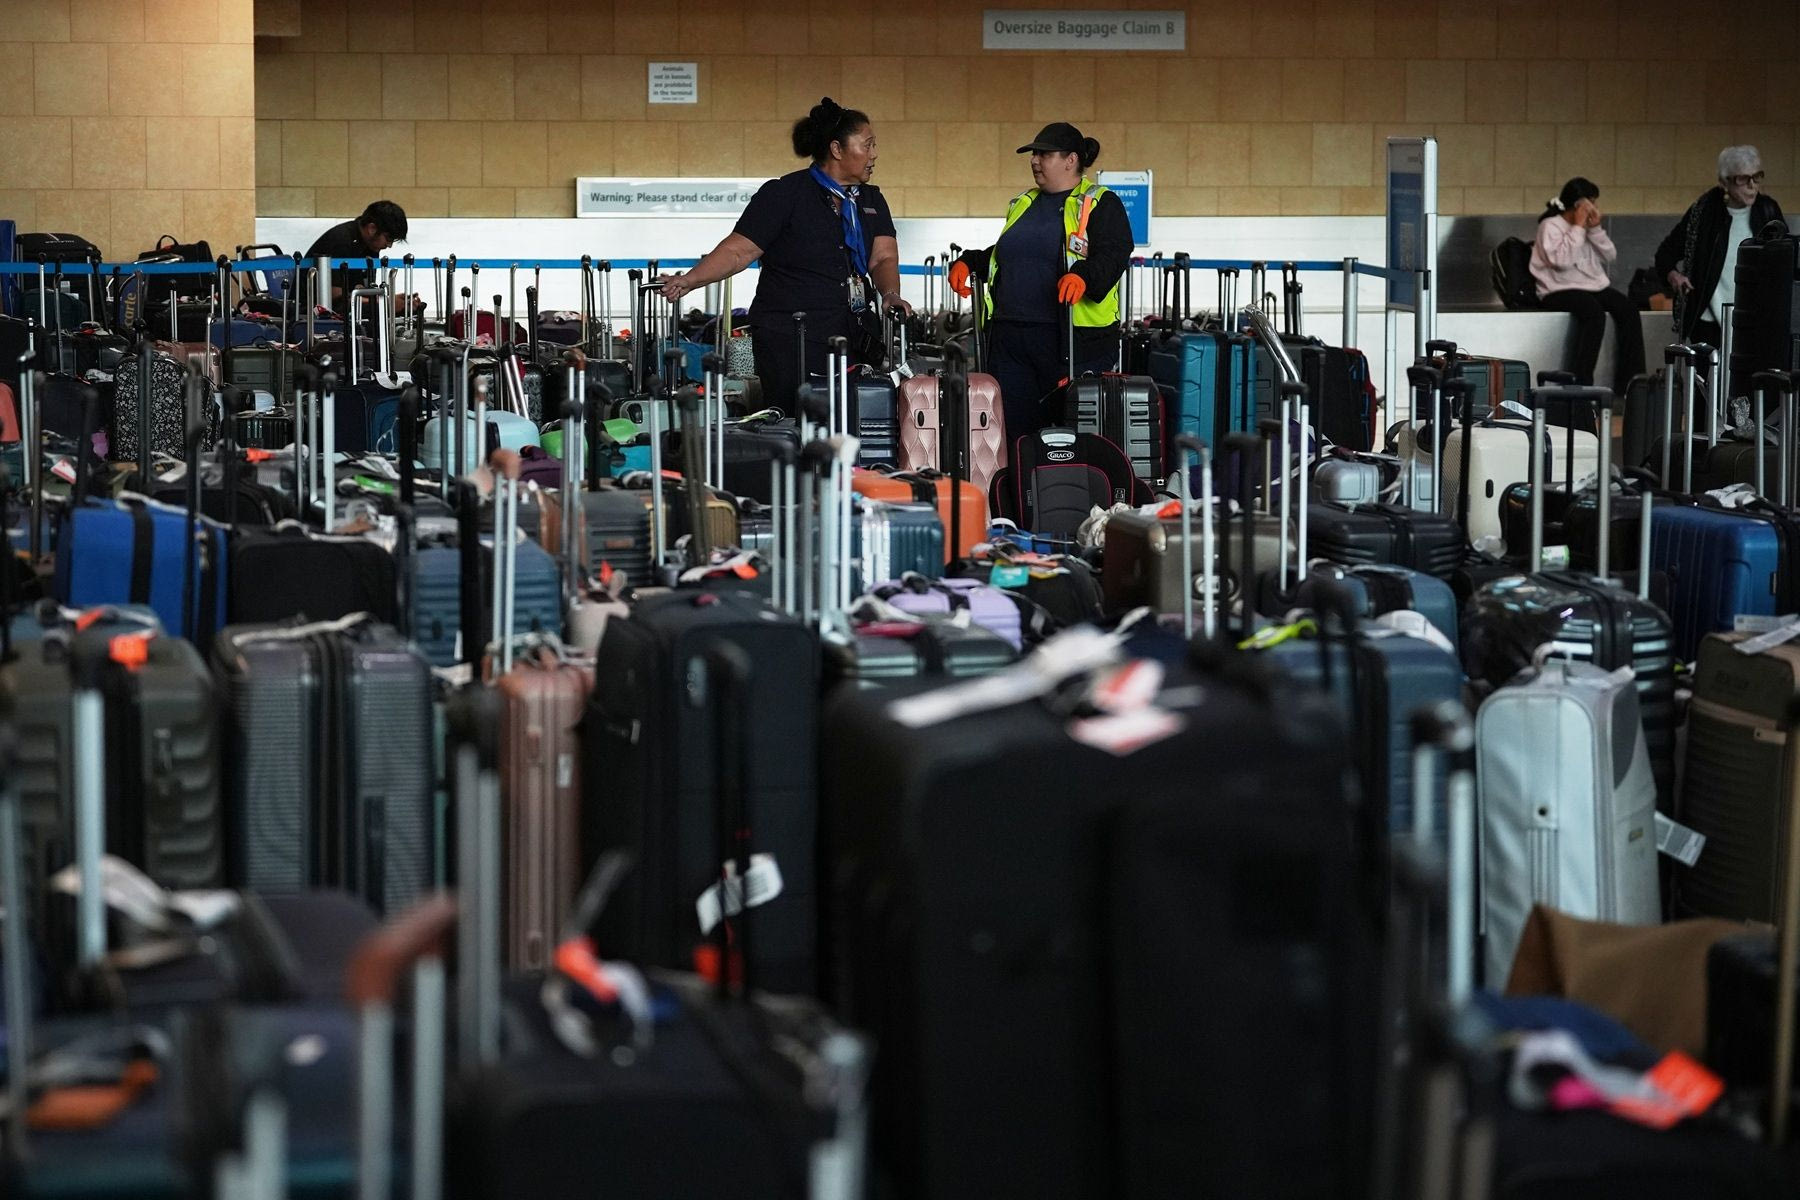
Στην περίπτωση της Microsoft, μια αναβάθμιση δικτύου προκάλεσε υπερφόρτωση των διακομιστών, οδηγώντας τελικά στη διακοπή της λειτουργίας τους. Αντίστοιχα, οι εργασίες εκσυγχρονισμού ενός πεπαλαιωμένου δικτύου επικοινωνιών προκάλεσαν το πρωτοφανές μπλακάουτ στις αερομεταφορές των ΗΠΑ, καθηλώνοντας χιλιάδες αεροσκάφη.
Προβλήματα κατά τη διάρκεια αναβαθμίσεων αποδόθηκαν επίσης στις δυσλειτουργίες του εσωτερικού συστήματος επικοινωνιών της NSA, αλλά και στις υπηρεσίες iCloud και Apple Pay.
Στον τραπεζικό τομέα, η JP Morgan Chase απέδωσε τις δυσκολίες στις συναλλαγές σε σφάλμα λογισμικού, ξεκαθαρίζοντας ότι δεν επρόκειτο για περιστατικό κυβερνοασφάλειας.
Δεν είχαν, ωστόσο, όλα τα προβλήματα την ίδια προέλευση. Η τεχνητή νοημοσύνη χρησιμοποιήθηκε για τον εντοπισμό κενών ασφαλείας στη Java, την τρίτη δημοφιλέστερη γλώσσα προγραμματισμού παγκοσμίως.
Παράλληλα, ο ερευνητής κυβερνοασφάλειας Σκοτ Χελμ εντόπισε κακόβουλο κώδικα στην πλατφόρμα Optimizely, την οποία χρησιμοποιούν ορισμένες από τις μεγαλύτερες επιχειρήσεις του κόσμου. Πριν αποκαλυφθεί η δραστηριότητά τους, οι χάκερ είχαν καταφέρει να αποσπάσουν κρυπτονομίσματα αξίας περίπου 7.000 δολαρίων.
Ο ρόλος της τεχνητής νοημοσύνης και τα παλιά προβλήματα των δικτύων
Γιατί, όμως, τόσα περιστατικά σε τόσο μικρό χρονικό διάστημα;
Μία πιθανή εξήγηση σχετίζεται με την ταχύτατη ανάπτυξη της τεχνητής νοημοσύνης, η οποία αλλάζει τους κανόνες στον τομέα της κυβερνοασφάλειας.
«Θα μου προκαλούσε μεγάλη έκπληξη αν όλες αυτές οι κυβερνοεπιθέσεις και οι δράστες τους δεν χρησιμοποιούσαν την τεχνητή νοημοσύνη για να επιταχύνουν τη δράση τους», δήλωσε ο Σκοτ Χελμ στην εκπομπή Today του BBC Radio 4.
Από το καλοκαίρι, εταιρείες όπως η Anthropic και η OpenAI έχουν επιλέξει να διαθέτουν ορισμένα από τα πλέον προηγμένα μοντέλα τους πρώτα σε επιλεγμένες επιχειρήσεις και οργανισμούς, προτού επιτρέψουν την ευρεία πρόσβαση του κοινού σε αυτά.
Με αυτόν τον τρόπο, ειδικοί στην ασφάλεια μπορούν να αξιοποιήσουν τις νέες δυνατότητες για να εντοπίσουν ευπάθειες προτού τις εκμεταλλευτούν κυβερνοεγκληματίες.
Αυτό συνέβη στις πρόσφατες περιπτώσεις της Java και της PHP, όπου οι ειδικοί κινητοποιήθηκαν για την ανάπτυξη διορθώσεων πριν τα κενά ασφαλείας αξιοποιηθούν σε μεγάλη κλίμακα.
Υπάρχει, όμως, και μια δεύτερη εξήγηση για τα αλλεπάλληλα μπλακάουτ: το λεγόμενο «τεχνικό χρέος» (technical debt).
Πρόκειται για τα προβλήματα που συσσωρεύονται όταν οι διαχειριστές συστημάτων επιλέγουν γρήγορες και προσωρινές λύσεις αντί να αντιμετωπίσουν τις βαθύτερες τεχνικές αδυναμίες. Με την πάροδο του χρόνου, αυτές οι παρεμβάσεις μπορεί να δημιουργήσουν ακόμη μεγαλύτερες δυσλειτουργίες.
Καθώς η τεχνητή νοημοσύνη οδηγεί ολοένα περισσότερες εταιρείες στην επανεξέταση των συστημάτων ασφαλείας τους, αυξάνονται και οι αναβαθμίσεις, μαζί με τον κίνδυνο κάτι να πάει στραβά.
Ταυτόχρονα, οι διακοπές λειτουργίας υπενθυμίζουν ότι πίσω από τον φαινομενικά άυλο ψηφιακό κόσμο υπάρχουν απολύτως υλικές υποδομές: καλώδια, διακομιστές και κέντρα δεδομένων.
Χαρακτηριστικό παράδειγμα αποτελεί το περιστατικό στις αμερικανικές αερομεταφορές, όπου το πρόβλημα προέκυψε κατά την αντικατάσταση παλαιών χάλκινων καλωδίων με οπτικές ίνες.
Υπάρχει λόγος ανησυχίας;
Ο υπουργός Εξωτερικών των ΗΠΑ, Μάρκο Ρούμπιο, εμφανίστηκε κατηγορηματικός ότι τα πρόσφατα περιστατικά δεν συνδέονται μεταξύ τους και δεν αποτελούν μέρος κάποιας συντονισμένης επίθεσης.
«Δεν δεχόμαστε κάποια συστημική επίθεση. Αυτά τα περιστατικά δεν έχουν καμία σχέση μεταξύ τους, δεν συνδέονται», δήλωσε.
Στις περιπτώσεις της Java και της PHP, μάλιστα, οι ευπάθειες εντοπίστηκαν από ειδικούς κυβερνοασφάλειας με τη βοήθεια της τεχνητής νοημοσύνης, δίνοντας τη δυνατότητα ανάπτυξης διορθωτικών παρεμβάσεων προτού οι επιτιθέμενοι εκμεταλλευτούν ευρέως τα προβλήματα.
Αυτό δεν σημαίνει ότι οι κίνδυνοι είναι αμελητέοι. Ακόμη και η Anthropic έχει προειδοποιήσει για τις απειλές που ενδέχεται να δημιουργήσουν τα δικά της συστήματα τεχνητής νοημοσύνης.
Οι συνέπειες, άλλωστε, δεν περιορίζονται στις οθόνες των υπολογιστών. Μια μεγάλης κλίμακας τεχνολογική βλάβη μπορεί να επηρεάσει νοσοκομεία, σχολεία, επιχειρήσεις και βασικές υπηρεσίες, φτάνοντας μέχρι την πλήρη παράλυση των αερομεταφορών.
Ένας ψηφιακός κόσμος που εξαρτάται από λίγους
Τα τελευταία περιστατικά ανέδειξαν ακόμη μία σημαντική αδυναμία: την εξάρτηση τεράστιου μέρους της παγκόσμιας ψηφιακής δραστηριότητας από έναν σχετικά μικρό αριθμό τεχνολογικών κολοσσών.
Η Microsoft, η Amazon και η Google διαχειρίζονται μεγάλο μέρος των υποδομών υπολογιστικού νέφους και των διακομιστών που στηρίζουν υπηρεσίες σε ολόκληρο τον κόσμο.
Αντίστοιχα, η Java, την οποία διαχειρίζεται η Oracle, χρησιμοποιείται από σχεδόν όλες τις μεγαλύτερες επιχειρήσεις του πλανήτη.
«Η ευπάθεια της Oracle Java αποτελεί μια έντονη υπενθύμιση του πόσο εξαρτημένες έχουν γίνει οι επιχειρήσεις από έναν σχετικά μικρό αριθμό κρίσιμων τεχνολογιών», επισημαίνει η Σίλα Παντσόλι, επικεφαλής διαχείρισης κινδύνων στη συμβουλευτική εταιρεία RSM UK.
Όπως εξηγεί, οι οργανισμοί πρέπει να γνωρίζουν από ποιες τεχνολογίες εξαρτώνται, να αντιδρούν άμεσα όταν εμφανίζονται ευπάθειες και να ελέγχουν εάν οι διορθώσεις που εφαρμόζουν είναι αποτελεσματικές.
Το πρόβλημα, ωστόσο, δεν είναι πάντοτε τόσο απλό. Σύμφωνα με τον μηχανικό ασφαλείας της Aikido Security, Ξάντερ Βαν Ρέμντονκ, μία από τις μεγαλύτερες προκλήσεις είναι να γνωρίζει μια εταιρεία αν είναι πράγματι εκτεθειμένη σε κάποιον κίνδυνο.
Η Java βρίσκεται ενσωματωμένη σε τεράστιο αριθμό επιχειρησιακών εφαρμογών, με αποτέλεσμα πολλές εταιρείες να μην έχουν πλήρη εικόνα για το πού ακριβώς χρησιμοποιείται.
Ενδεικτική της εξάρτησης αυτής ήταν και η περίπτωση της PHP, όταν ένας προγραμματιστής, εργαζόμενος εθελοντικά, ανέλαβε να δημιουργήσει διορθώσεις που θα μπορούσαν να εφαρμοστούν εύκολα από τους χρήστες της γλώσσας.
Είναι αυτή η νέα ψηφιακή κανονικότητα;
Πιθανότατα, τουλάχιστον προς το παρόν.
Τα εργαλεία τεχνητής νοημοσύνης που χρησιμοποιούνται για τον εντοπισμό ευπαθειών είναι ακόμη σχετικά νέα και αναμένεται να συνεχίσουν να αποκαλύπτουν προβλήματα που παραμένουν κρυμμένα στον κώδικα εδώ και δεκαετίες.
«Η τεχνητή νοημοσύνη επιταχύνει τον εντοπισμό ευπαθειών και από τις δύο πλευρές, ενώ παράλληλα αυξάνει την ταχύτητα παραγωγής νέου λογισμικού», εξηγεί ο Μάρτιν Ρέινολντς, τεχνικός διευθυντής της εταιρείας Harness.
Αυτό σημαίνει ότι οι προγραμματιστές καλούνται να διορθώνουν ολοένα περισσότερα προβλήματα, έχοντας ταυτόχρονα όλο και λιγότερο χρόνο στη διάθεσή τους.
Παράλληλα, η ανάγκη αντιμετώπισης του συσσωρευμένου τεχνικού χρέους θα οδηγήσει σε περισσότερες αναβαθμίσεις συστημάτων, οι οποίες με τη σειρά τους ενδέχεται να προκαλέσουν νέες διακοπές λειτουργίας.
Και βέβαια, παραμένει η διαρκής απειλή των κυβερνοεπιθέσεων, καθώς οι χάκερ αποκτούν ολοένα πιο προηγμένα εργαλεία.
Η ανισορροπία είναι χαρακτηριστική: οι επιτιθέμενοι χρειάζεται να εντοπίσουν μόλις ένα κενό ασφαλείας, ενώ οι υπεύθυνοι προστασίας πρέπει να θωρακίσουν τα συστήματά τους απέναντι σε κάθε πιθανή απειλή.
«Οι επιτιθέμενοι μπορούν να κινούνται γρήγορα, να πειραματίζονται χωρίς να ανησυχούν για το ενδεχόμενο αποτυχίας και, επομένως, συχνά βρίσκονται ένα βήμα μπροστά», σημειώνει ο Σκοτ Χελμ.
Όπως προσθέτει, σήμερα παρατηρείται μια μικρή αλλά κρίσιμη χρονική υστέρηση ανάμεσα στην ταχύτητα με την οποία δρουν οι κυβερνοεγκληματίες και στην ικανότητα των αμυνόμενων να ανταποκριθούν.
Το παιχνίδι της γάτας με το ποντίκι στον κυβερνοχώρο δύσκολα θα τελειώσει σύντομα. Και με την τεχνητή νοημοσύνη να επιταχύνει τις εξελίξεις, το διακύβευμα γίνεται ολοένα μεγαλύτερο: ένας κόσμος που εξαρτάται σχεδόν απόλυτα από την τεχνολογία καλείται πλέον να αντιμετωπίσει τις αδυναμίες της με πρωτοφανή ταχύτητα.